+90 540 097 1035
 ChatGPT
 Gemini
 Claude
 Grok
 Perplexity
PHP2Shell Açığı: Türkiye'deki Şirketler ve Kamu Kurumları İçin Hukuki Sonuçlar
Av. Coşkun GENÇ · LimanLegal Hukuk Bürosu · 21 Ekim 2026 · Okuma süresi: yaklaşık 20 dakika
Kısa cevap: PHP2Shell, dünyadaki web sitelerinin büyük bölümünü çalıştıran PHP dilinin çekirdeğinde 21 Ekim 2026'da duyurulan iki kritik açığın (CVE-2026-109618 ve CVE-2026-109619) ortak adıdır. Açıklar, saldırganın hiçbir kullanıcı adı veya şifre bilmeden sunucuda kendi kodunu çalıştırmasına ve sunucu belleğindeki şifre, oturum anahtarı ve API anahtarı gibi verileri okumasına imkân verir. PHP projesi aynı gün düzeltilmiş sürümleri (8.5.12, 8.4.27, 8.3.36 ve 8.2.35) yayımladı ve güncelleme dışında tam bir çözüm bulunmadığını açıkladı; Siber Güvenlik Başkanlığı da aynı gece ulusal çapta uyarı yaparak kamu kurumlarını ve şirketleri güncellemeleri "ivedilikle" uygulamaya çağırdı. Türkiye'de web sitesi, e-ticaret altyapısı, müşteri paneli veya kurumsal portalı PHP ile çalışan her şirket ve kamu kurumu için bu, teknik bir mesele olmanın ötesinde hukuki bir yükümlülük hâline gelmiştir: 6698 sayılı Kişisel Verilerin Korunması Kanunu'nun 12. maddesi veri sorumlusunu uygun güvenlik tedbirlerini almakla yükümlü kılar; 7545 sayılı Siber Güvenlik Kanunu açıklıkların ve siber olayların "gecikmeksizin" Başkanlığa bildirilmesini ister; bir veri ihlali gerçekleşmişse Kişisel Verileri Koruma Kurulu'na 72 saat içinde bildirim yapılmalıdır. Bu yazıyı LimanLegal Hukuk Bürosu olarak, resmî güvenlik duyuruları ve yürürlükteki mevzuat üzerinden, şirket yöneticileri, kamu görevlileri ve bilgi işlem sorumluları için hazırladık.
Kısa cevaplar
- Ne oldu? PHP'nin oturum ve hata işleme bileşenlerindeki iki bellek hatası, kimlik doğrulaması gerektirmeden uzaktan kod çalıştırmaya ve bellek sızdırmaya yol açıyor. PHP 5.4'ten bu yana çıkan neredeyse bütün sürümler etkileniyor; "Merhaba dünya" düzeyinde basit bir site bile hedef olabiliyor.
- Kimler etkileniyor? WordPress, WooCommerce, Drupal, Joomla, Magento, Laravel, Nextcloud ve phpMyAdmin gibi yaygın yazılımları barındıran her sunucu. Türkiye'de KOBİ sitelerinin, e-ticaret mağazalarının, belediye ve kurum sitelerinin büyük kısmı bu kapsamdadır.
- Tek çözüm: PHP'yi 8.5.12, 8.4.27, 8.3.36 veya 8.2.35 sürümüne güncellemek. PHP 8.1 ve daha eski sürümler artık resmî olarak desteklenmiyor.
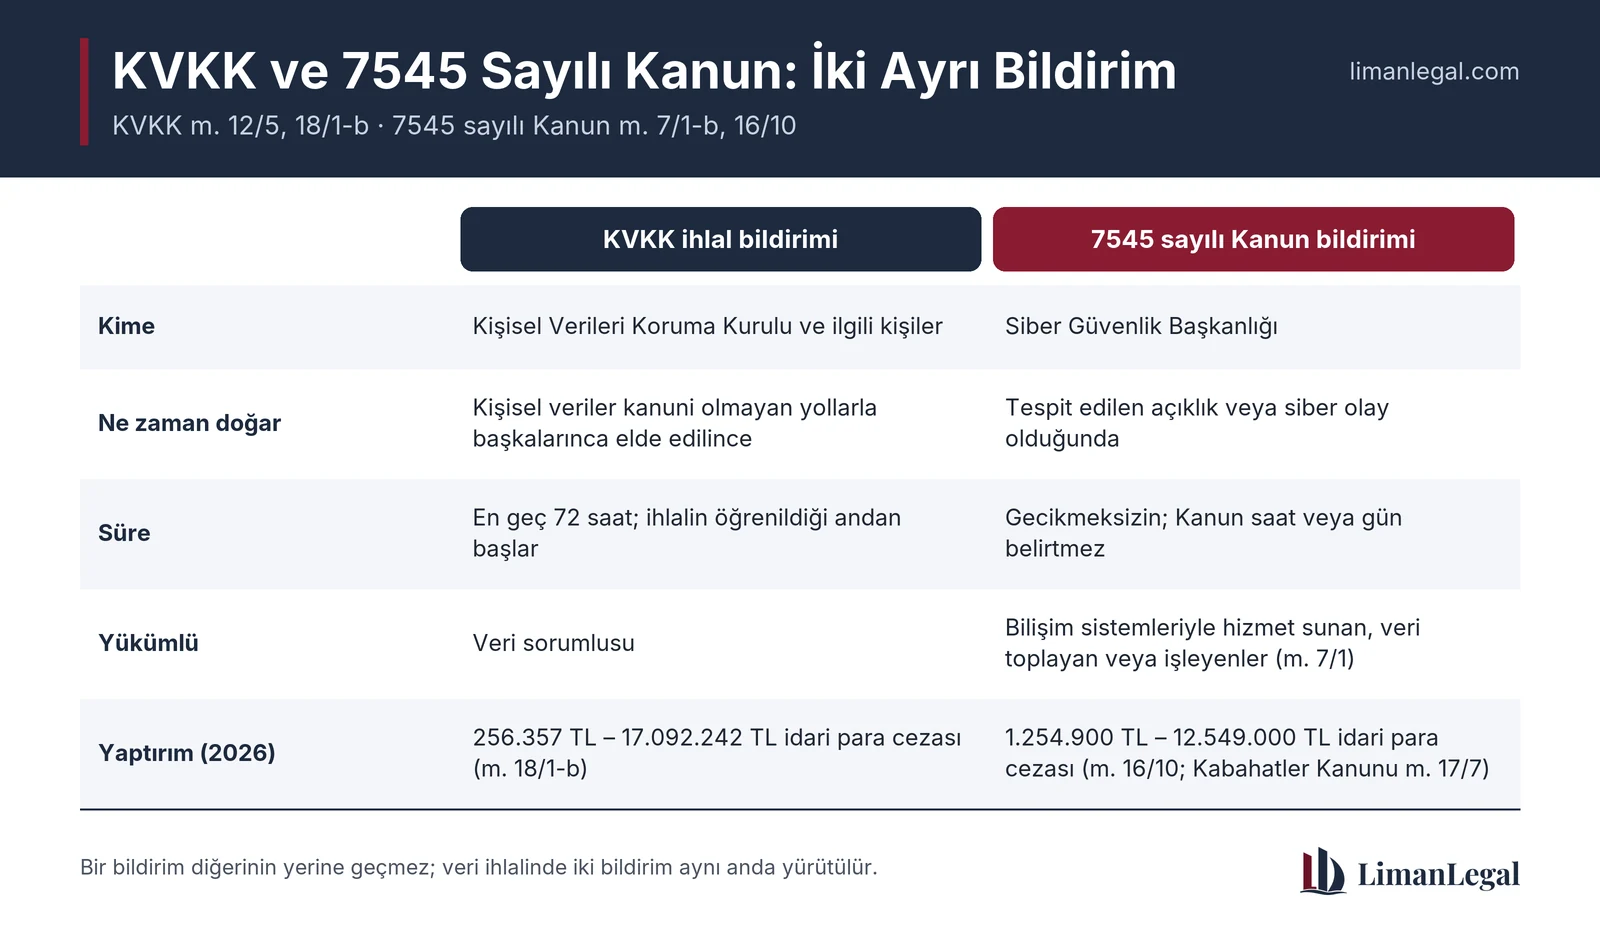
- KVKK: Bilinen bir açığın yamasını makul sürede uygulamamak, m. 12'deki teknik tedbir yükümlülüğünün ihlali olarak değerlendirilebilir (2026 yılı için 256.357 TL ile 17.092.242 TL arasında idari para cezası). Veri sızdığı anlaşılırsa Kurula 72 saat içinde bildirim zorunludur.
- 7545 sayılı Kanun: Tüm kurum ve şirketler tespit ettikleri açıklıkları ve siber olayları "gecikmeksizin" Siber Güvenlik Başkanlığına bildirmekle yükümlüdür; aykırılığın idari para cezası Kanunda 1 milyon TL ile 10 milyon TL arasında belirlenmiştir; yeniden değerlemeyle 2026 yılı için 1.254.900 TL ile 12.549.000 TL arasındadır (Kabahatler Kanunu m. 17/7).
- Yöneticiler: Anonim ve limited şirket yöneticileri için bilgi güvenliği, Türk Ticaret Kanunu'ndaki özen yükümlülüğünün parçasıdır; kamuda ise idarenin hizmet kusuru ve görevlinin rücu sorumluluğu gündeme gelir.
- Saldırıya uğradıysanız: Delilleri (log kayıtları, disk imajı) koruyun, suç duyurusunda bulunun, KVKK ve Başkanlık bildirimlerini aynı anda yürütün, tedarikçinize yazılı bildirim yapın.
PHP2Shell nedir ve neden bu kadar ciddi?
PHP, internet sitelerinin sunucu tarafında çalışan en yaygın programlama dilidir; WordPress, Drupal, Joomla, Magento ve MediaWiki gibi dünyanın en çok kullanılan içerik ve e-ticaret sistemleri PHP ile yazılmıştır. Açıkları bulan araştırma ekiplerinden Wiz, PHP'nin dünyadaki web sitelerinin yaklaşık yüzde 70'ini çalıştırdığını belirtmektedir. PHP2Shell adıyla anılan iki açık, herhangi bir eklentide veya tema dosyasında değil, PHP'nin çekirdeğinde yer alır. Bu yüzden sitenizin kodu ne kadar temiz olursa olsun, sunucudaki PHP sürümü eskiyse risk altındasınız.
İki açığın da ortak noktası, saldırganın sunucuya kimlik doğrulaması olmadan, çoğu zaman tek bir özel olarak hazırlanmış istek göndererek etki etmesidir. PHP'nin resmî duyurusuna göre CVE-2026-109618, bellek yetersizliği (out-of-memory) hâlinde yarım kalan istek verilerinin temizlik sırasında geçerli sayılmasından kaynaklanan bir uzaktan kod çalıştırma açığıdır; oturum yükleme ilerlemesi (session.upload_progress) ise CVE-2026-109619'un geçici önlemleri arasında sayılmaktadır. Okunan bellekte, aynı sunucudan geçen diğer kullanıcılara ait şifreler, oturum çerezleri, API anahtarları ve hatta TLS sertifikasının özel anahtarı bulunabilir. PHP'nin resmî duyurusuna göre CVE-2026-109619, belleği serbest bırakılmış istek durumunun aynı işçi süreçteki sonraki bir istekte kullanılmasından (stale global state) kaynaklanan bir uzaktan kod çalıştırma açığıdır; ölümcül hata geri izleme (fatal_error_backtraces) ve oturum yükleme ilerlemesi bu açığın tetiklenme yolları arasındadır. PHP güvenlik ekibi her iki açığa CVSS v4.0 ölçeğinde 10 üzerinden 9,2 puan vermiştir.
| Konu | Durum |
|---|---|
| Açıklar | CVE-2026-109618 (bellek yetersizliği sırasında bozulma yoluyla uzaktan kod çalıştırma) ve CVE-2026-109619 (eski istek durumunun kullanılması yoluyla uzaktan kod çalıştırma ve bellek sızdırma); her ikisi CVSS v4.0 9,2. |
| Etkilenen sürümler | PHP 5.4'ten itibaren neredeyse tüm sürümler; Apache mod_php, PHP-FPM, php-cgi, FrankenPHP ve LiteSpeed kurulumları |
| Düzeltilmiş sürümler | PHP 8.5.12, 8.4.27, 8.3.36 ve 8.2.35 (21 Ekim 2026, 14.00 UTC / 17.00 TSİ) |
| Desteklenmeyen sürümler | PHP 8.1 ve öncesi (7.4, 8.0, 8.1 için yalnızca kaynak kod düzeyinde geri taşımalar var; Linux dağıtımlarının kendi paketleri ayrıca kontrol edilmeli) |
| Geçici önlemler | session.upload_progress'in kapatılması, bellek sınırı ayarları, çok parçalı (multipart) isteklerin WAF ile süzülmesi — PHP'ye göre hiçbiri tam koruma sağlamaz |
| Keşif ve bildirim | Wiz Research (yapay zekâ destekli analiz), Calif ve OpenAI Codex Security ekipleri; PHP'ye ilk bildirim 11 Ağustos 2026, Wiz'in bildirimi 24 Ağustos 2026 |
| Sızıntı | CVE numaraları 20 Ekim 2026'da Hacker News'te planlanan tarihten önce paylaşıldı; PHP yayını 22 Ekim'den 21 Ekim'e öne çekti. |
| Sömürü durumu | Cloudflare, yamadan önce ilk saldırı denemelerini bildirdi; watchTowr bal küpü ağında sömürü gözlemledi. 21 Ekim itibarıyla CISA KEV listesinde değil |
| Uluslararası tepkiler | Hollanda, Fransa, Danimarka ve Finlandiya bazı resmî sitelerini önlem olarak kapattı; ABD NSA ve İngiltere NCSC uyarı yayımladı. |
PHP güvenlik ekibinin açıklaması nettir: "Tam bir geçici çözüm yoktur; güncelleme tek güvenli seçenektir." Apache'nin mod_php modülüyle çalışan sunucular en yüksek risk grubundadır; çünkü saldırı, sitenin kendi kodu çalışmaya başlamadan önce tetiklenebilmektedir. PHP-FPM kullanan sunucular için de her iki açık geçerlidir.
Türkiye'de kimler etkileniyor? Siber Güvenlik Başkanlığı ne dedi?
Türkiye'de PHP, kurumsal tanıtım sitelerinden e-ticaret mağazalarına, belediye portallarından üniversite sitelerine, bayi ve B2B panellerinden e-posta arayüzlerine (Roundcube) ve veritabanı yönetim araçlarına (phpMyAdmin) kadar çok geniş bir alanda kullanılmaktadır. WordPress tabanlı siteler, WooCommerce mağazaları, hazır e-ticaret paketleri ve ajansların teslim ettiği özel PHP uygulamaları bu kapsamdadır. Pek çok kurumun kendi sitesini bir ajans veya yönetilen barındırma (hosting) firması işletmektedir; bu durum hukuki sorumluluğu ortadan kaldırmaz, yalnızca paylaştırır (aşağıda tedarikçi bölümüne bakınız).
Siber Güvenlik Başkanlığı, 21 Ekim 2026 gecesi yaptığı açıklamayla PHP2Shell için ulusal çapta uyarı yayımladı. Açıklamaya göre Başkanlık, SOME İletişim Platformu üzerinden tüm kurum ve kuruluşlara ve kritik altyapı işletmecilerine teknik ve idari adımları içeren acil güvenlik bildirimi gönderdi; başta kamu kurumları ve özel şirketler olmak üzere tüm sistem yöneticilerini internete açık sistemlerini gözden geçirmeye, yayımlanan güvenlik güncellemelerini "ivedilikle" uygulamaya, ihtiyaç duyulmayan dış erişimleri sınırlandırmaya ve açık kalması gereken hizmetler için ek koruma katmanları oluşturmaya çağırdı. Bu açıklama, aşağıda ele alacağımız hukuki değerlendirme açısından önemlidir: Açık artık "bilinmesi beklenen" bir risktir ve devlet, önlem alınması gerektiğini kamuya açık biçimde duyurmuştur.
Dikkat: Bu yazı yayımlandığında yama henüz birkaç saatliktir. Önümüzdeki günlerde Siber Güvenlik Başkanlığı, USOM, Kişisel Verileri Koruma Kurumu ve sektörel düzenleyiciler (BDDK, SPK, BTK) ek duyurular yapabilir. Yazıyı güncel tutacağız; kurumunuz için karar alırken resmî duyuruların son hâlini esas alın.
Yamayı uygulamamak hukuken ne anlama gelir?
Türk hukukunda bir siber saldırıya uğramak tek başına hukuka aykırılık değildir; saldırgan suçludur, kurum mağdurdur. Hukuki sorumluluk sorusu, saldırının önlenebilir olup olmadığında düğümlenir. Mahkemeler ve düzenleyici kurullar bu soruyu, olay tarihinde makul bir işletmecinin ne yapması gerektiğine bakarak cevaplar. PHP2Shell'de bu ölçüt alışılmadık biçimde nettir: Açık dünya çapında haber olmuş, üretici tam düzeltme yayımlamış, geçici çözümün yetersiz olduğunu açıklamış ve Türkiye'nin ulusal siber güvenlik otoritesi herkesi güncellemeye çağırmıştır. Bu koşullarda yamayı bilerek veya ihmalle geciktiren bir kurumun, sonradan ortaya çıkan zarar için "öngörülemezdi" savunması yapması güçtür.
Bu değerlendirme üç ayrı hukuk alanında sonuç doğurur: (1) idari sorumluluk — KVKK ve 7545 sayılı Kanun kapsamında idari para cezaları; (2) özel hukuk sorumluluğu — verisi sızan müşteri, hizmet alamayan iş ortağı veya zarar gören üçüncü kişilere karşı tazminat; (3) kurum içi sorumluluk — şirketlerde yönetim kurulu üyelerinin ve yöneticilerin, kamuda ise görevlilerin kişisel sorumluluğu. Aşağıda her birini ayrı ayrı ele alıyoruz.
KVKK açısından: Yama yönetimi bir "teknik tedbir" midir, veri sızıntısı nasıl bildirilir?
6698 sayılı Kişisel Verilerin Korunması Kanunu'nun 12. maddesi, veri sorumlusunu kişisel verilerin hukuka aykırı olarak işlenmesini ve erişilmesini önlemek için "uygun güvenlik düzeyini temin etmeye yönelik gerekli her türlü teknik ve idari tedbiri" almakla yükümlü kılar. Kişisel Verileri Koruma Kurumu'nun yayımladığı Kişisel Veri Güvenliği Rehberi, bu teknik tedbirler arasında yazılım güncellemelerini, yama yönetimini ve bilinen güvenlik açıklarının izlenmesini açıkça saymaktadır. Kurul'un bugüne kadar yayımladığı ihlal kararlarında da güncel olmayan yazılım kullanılması ve bilinen açıkların kapatılmamış olması, m. 12 ihlalinin en sık tekrar eden gerekçelerinden biridir.
Kişisel verilerin korunması — 6698 sayılı Kişisel Verilerin Korunması Kanunu m. 12/1 ve m. 12/5
(1) Veri sorumlusu; a) Kişisel verilerin hukuka aykırı olarak işlenmesini önlemek, b) Kişisel verilere hukuka aykırı olarak erişilmesini önlemek, c) Kişisel verilerin muhafazasını sağlamak amacıyla uygun güvenlik düzeyini temin etmeye yönelik gerekli her türlü teknik ve idari tedbirleri almak zorundadır.
(5) İşlenen kişisel verilerin kanuni olmayan yollarla başkaları tarafından elde edilmesi hâlinde, veri sorumlusu bu durumu en kısa sürede ilgilisine ve Kurula bildirir. Kurul, gerekmesi hâlinde bu durumu, kendi internet sitesinde ya da uygun göreceği başka bir yöntemle ilan edebilir.
Veri ihlali bildirimi: 72 saat ne zaman başlar?
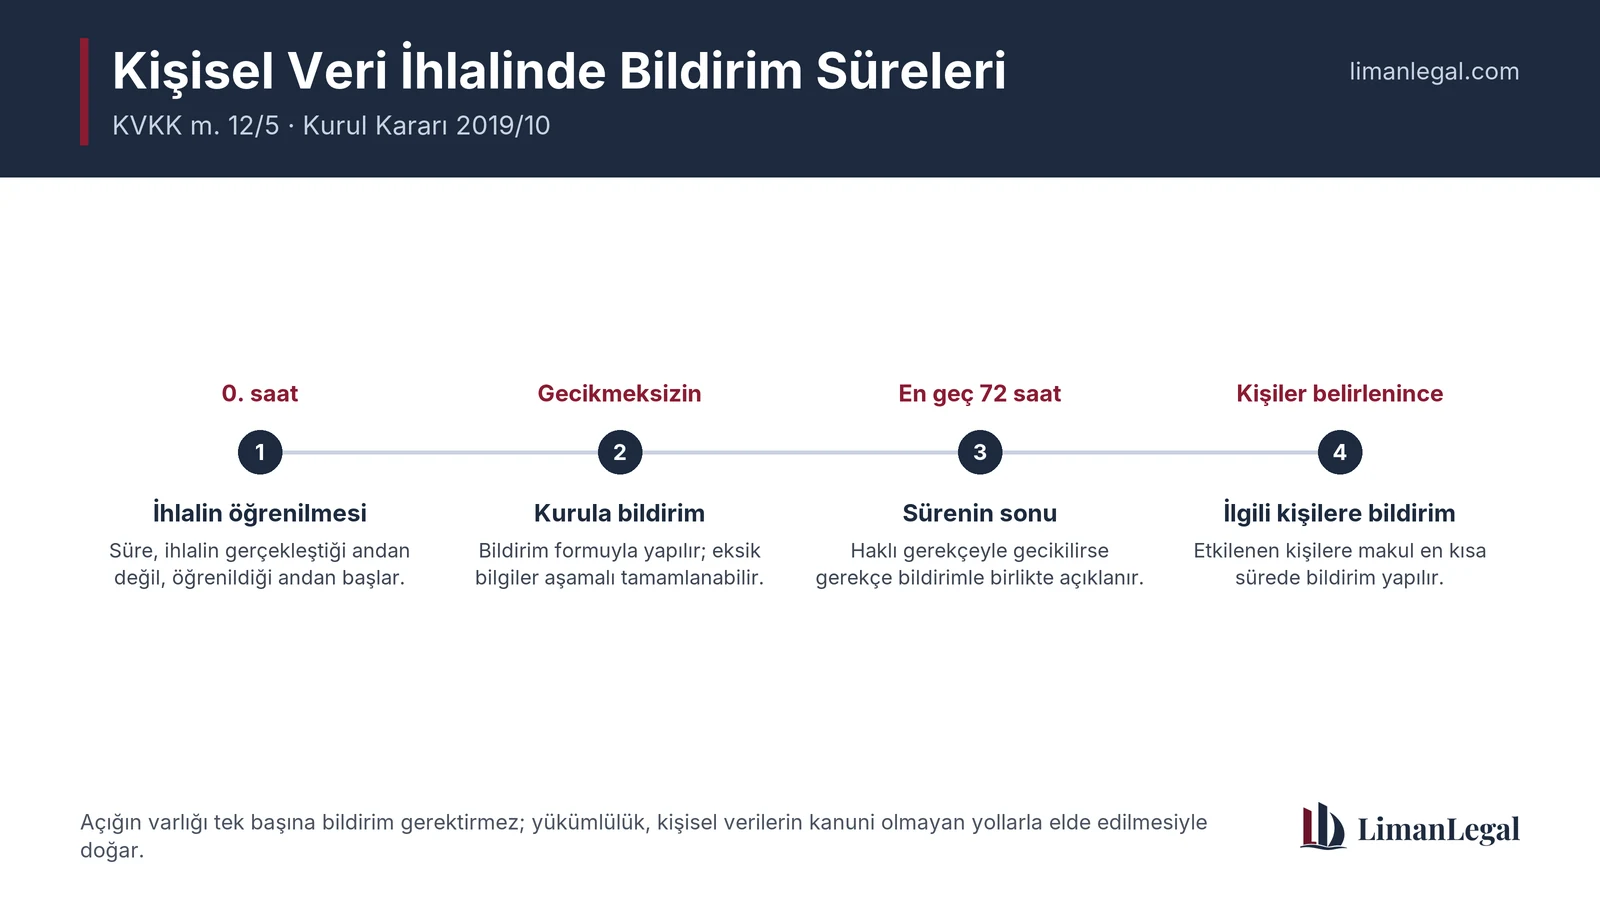
Kurul'un 24 Ocak 2019 tarihli ve 2019/10 sayılı kararı, m. 12/5'teki "en kısa süre" ifadesini Kurula bildirim için en geç 72 saat olarak yorumlamıştır. Süre, ihlalin gerçekleştiği andan değil, veri sorumlusunun ihlali öğrendiği andan itibaren işler. Bildirim, Kurumun internet sitesindeki Kişisel Veri İhlali Bildirim Formu ile yapılır; bilgiler aynı anda sağlanamıyorsa aşamalı olarak tamamlanabilir, haklı gerekçeyle gecikme varsa gerekçe bildirimle birlikte açıklanır. Etkilenen kişilere bildirim ise Kurul'un 2019/271 sayılı kararına göre, kişiler belirlendikten sonra makul en kısa sürede, açık ve sade bir dille yapılır; ihlalin zamanı, etkilenen veri kategorileri, olası sonuçlar, alınan tedbirler ve irtibat bilgileri bu bildirimde yer almalıdır.
PHP2Shell'in kendine özgü zorluğu şudur: Birinci açık, sunucuya iz bırakmadan bellek okunmasına imkân verir. Yani sitenizde veri sızdığını gösteren klasik bir belirti (değiştirilmiş dosya, yabancı yönetici hesabı) bulunmayabilir. Bu nedenle, "açık vardı ama saldırı olmadı" sonucuna varmadan önce web sunucusu ve PHP hata kayıtlarının incelenmesi gerekir. Araştırmacılar, açığın tetiklenmesinin tipik olarak çok parçalı (multipart/form-data) istekler ve ardından gelen bellek sınırı hataları veya tekrarlayan HTTP 500 cevaplarıyla kendini gösterdiğini belirtmektedir. Bu tür izler varsa, veri sorumlusunun ihlali "öğrendiği an" o inceleme anıdır ve 72 saat o andan itibaren işlemeye başlar. Kayıtlar hiç tutulmamışsa veya silinmişse, bu da başlı başına bir teknik tedbir eksikliği olarak değerlendirilebilir.
2026 yılı KVKK idari para cezaları
| Aykırılık | Dayanak | 2026 alt sınır | 2026 üst sınır |
|---|---|---|---|
| Veri güvenliğine ilişkin yükümlülüklerin yerine getirilmemesi (yama uygulanmaması, ihlal bildiriminin yapılmaması veya geç yapılması dahil) | KVKK m. 18/1-b | 256.357 TL | 17.092.242 TL |
| Kurul kararlarının yerine getirilmemesi (örneğin Kurul'un ihlal sonrası verdiği talimatlara uyulmaması) | KVKK m. 18/1-c | 427.263 TL | 17.092.242 TL |
| Aydınlatma yükümlülüğünün yerine getirilmemesi | KVKK m. 18/1-a | 85.437 TL | 1.709.200 TL |
Ceza tutarı belirlenirken Kurul, ihlalin niteliğini, etkilenen kişi sayısını, veri sorumlusunun kusurunu ve ihlal sonrası tutumunu dikkate alır. Yamanın yayımlandığı gün uygulanmış olması, kayıtların incelenmiş ve bildirimlerin süresinde yapılmış olması, ceza riskini azaltan en somut unsurlardır. Kurulca verilen idari para cezalarına ve Kurul kararlarına karşı, KVKK m. 18/3 ve 2577 sayılı İYUK m. 7 uyarınca tebliğden itibaren 60 gün içinde idare mahkemesinde dava açılabilir.
7545 sayılı Siber Güvenlik Kanunu: Açıklık ve olay bildirimi herkes için zorunlu mu?
19 Mart 2025 tarihli ve 32846 sayılı Resmî Gazete'de yayımlanarak yürürlüğe giren 7545 sayılı Siber Güvenlik Kanunu, Türkiye'de siber güvenliğin çerçeve kanunudur. Kanun yalnızca bankaları veya telekom şirketlerini değil, "siber uzayda varlık gösteren, faaliyet yürüten, hizmet sunan" kamu kurum ve kuruluşlarını, gerçek ve tüzel kişileri kapsar (m. 2). Dolayısıyla internet sitesi olan bir şirket de kural olarak Kanun'un muhatabıdır. Kanun'un 7. maddesinin birinci fıkrası, (a), (b), (c), (ç) ve (d) bentlerinde beş yükümlülük sayar; bunlardan (c) bendi kamu kurumları ile kritik altyapılarda kullanılacak ürünlerin tedarikine, (ç) bendi sertifikasyona tabi siber güvenlik şirketlerine ilişkindir.
Görev ve yükümlülükler — 7545 sayılı Siber Güvenlik Kanunu m. 7/1 (özet)
a) Başkanlığın görev ve faaliyetleri kapsamında talep ettiği her türlü veri, bilgi, belge, donanım, yazılım ve diğer her türlü katkıyı öncelikle ve zamanında Başkanlığa iletmek;
b) Siber güvenliğin sağlanması için Kanun'da ve ikincil düzenlemelerde öngörülen tedbirleri almak; tespit ettikleri açıklıkları veya siber olayları gecikmeksizin Başkanlığa bildirmek;
c) Kamu kurum ve kuruluşları ile kritik altyapılarda kullanılacak siber güvenlik ürün, sistem ve hizmetlerini, Başkanlık tarafından yetkilendirilmiş ve belgelendirilmiş uzman, üretici veya şirketlerden temin etmek;
ç) Belgelendirme, yetkilendirme veya sertifikasyona tabi faaliyetlerde Başkanlık onayı almak; d) Başkanlığın siber güvenliğe ilişkin politika, strateji ve düzenleyici işlemlerine uymak.
PHP2Shell özelinde iki yükümlülük öne çıkar. Birincisi, m. 7/1-b'deki "tedbir alma" yükümlülüğüdür: Ulusal otoritenin açıkça duyurduğu bir güncellemeyi uygulamamak, bu yükümlülüğün ihlali olarak yorumlanmaya açıktır. İkincisi, aynı bentteki "tespit edilen açıklık veya siber olayın gecikmeksizin bildirilmesi" yükümlülüğüdür. Kanun burada KVKK'dan farklı olarak saat veya gün belirtmez; "gecikmeksizin" ifadesinin ne anlama geldiğini belirleyecek yönetmelik ve tebliğler, Kanun'un bir yıllık hedef süresi 19 Mart 2026'da dolmasına rağmen henüz Resmî Gazete'de yayımlanmamıştır. Buna karşılık Siber Güvenlik Kurulu 5 Mayıs 2026 tarihli kararıyla 15 kritik altyapı sektörünü belirlemiştir: dijital altyapılar, dijital hizmetler, elektronik haberleşme, enerji, finans, gıda ve tarım, imalat sanayi, kamu hizmetleri, medya ve kriz iletişimi, posta ve kargo, sağlık, savunma sanayii, su yönetimi, ulaştırma ve uzay. Bu sektörlerdeki kuruluşlar için SOME kurma, düzenli sızma testi yaptırma ve log paylaşımı gibi ek yükümlülükler söz konusudur.
7545 sayılı Kanun'daki yaptırımlar
| Fiil | Dayanak | Yaptırım |
|---|---|---|
| Başkanlığın talep ettiği bilgi ve katkıyı iletme (m. 7/1-a), tedbir alma ve zafiyet/olay bildirimi (m. 7/1-b) veya yetkili tedarikçi (m. 7/1-c) yükümlülüğünün ihlali | m. 16/10 | 1.254.900 TL – 12.549.000 TL idari para cezası (2026; Kanundaki tutar 1.000.000 TL – 10.000.000 TL) |
| Sistemlerin denetime açık ve çalışır tutulmaması (m. 8/4) | m. 16/11 | 100.000 TL – 1.000.000 TL; ticaret şirketlerinde denetlenmiş yıllık mali tablolardaki brüt satış hasılatının %5'ine kadar |
| Başkanlığın istediği bilgi, belge, yazılım veya verinin verilmemesi (kamu kurumları hariç) | m. 16/1 | 1 yıldan 3 yıla kadar hapis ve 500 günden 1.500 güne kadar adli para cezası |
| Siber saldırı sonucu sızan kişisel veya kurumsal kritik verinin yetkisiz paylaşılması, satışa sunulması | m. 16/4 | 3 yıldan 5 yıla kadar hapis |
| Veri sızıntısı olmadığı hâlde sızıntı varmış gibi içerik üretip yaymak (panik yaratma amacıyla) | m. 16/5 | 2 yıldan 5 yıla kadar hapis |
| Türkiye Cumhuriyeti'nin siber uzaydaki milli gücünü meydana getiren unsurlarına yönelik siber saldırı ve bu saldırıyla elde edilen verinin siber uzayda bulundurulması | m. 16/6 | 8 yıldan 12 yıla kadar hapis (verinin yayılması/satışı hâlinde 10–15 yıl) |
| Kritik altyapı koruma görevini kötüye kullanma veya görevin gereğine aykırı davranma sonucu veri sızıntısı | m. 16/9 | 1 yıldan 3 yıla kadar hapis |
m. 16/5'teki suç, PHP2Shell gibi geniş yankı uyandıran olaylarda özellikle hatırlanmalıdır: Bir kurumun "hacklendiği" yönünde doğrulanmamış iddiaları sosyal medyada yaymak, iddianın gerçek olmadığı anlaşılırsa cezai sorumluluk doğurabilir. Aynı şekilde, sızdırıldığı iddia edilen veri setlerini indirip paylaşmak m. 16/4 ve TCK m. 136 kapsamında suçtur.
Kamu kurumları için: Bilgi ve İletişim Güvenliği Rehberi, hizmet kusuru ve görevlinin sorumluluğu
Kamu kurumları için yama yönetimi yıllardır yazılı bir yükümlülüktür. 2019/12 sayılı Cumhurbaşkanlığı Genelgesinin (RG 06.07.2019, 30823) 21. maddesi uyarınca Cumhurbaşkanlığı Dijital Dönüşüm Ofisi koordinasyonunda hazırlanıp 2020'de yayımlanan Bilgi ve İletişim Güvenliği Rehberi, kamu kurumlarının ve kritik altyapı işletmecilerinin uyacağı güvenlik tedbirlerini düzenler. Rehbere uyum, kurumların iç denetim ve Sayıştay denetimlerinde de ele alınan bir konudur. Siber Güvenlik Başkanlığının 21 Ekim gecesi SOME İletişim Platformu üzerinden gönderdiği acil bildirim, bu yükümlülüğün PHP2Shell için somutlaşmış hâlidir.
Vatandaşın verisi sızarsa idare sorumlu olur mu?
Anayasa'nın 125. maddesine göre idare, kendi eylem ve işlemlerinden doğan zararı ödemekle yükümlüdür. Bilinen ve resmen duyurulan bir açığın kapatılmaması nedeniyle vatandaşların kişisel verilerinin sızması, idare hukukunda "hizmet kusuru" olarak nitelendirilebilir; zarar gören kişi, 2577 sayılı İdari Yargılama Usulü Kanunu'nun 13. maddesi uyarınca önce idareye başvurup ardından idare mahkemesinde tam yargı davası açabilir. İdare, ödediği tazminatı Anayasa m. 129/5 ve 657 sayılı Devlet Memurları Kanunu m. 13 çerçevesinde kusurlu görevliye rücu edebilir. Kritik altyapı niteliğindeki kamu hizmetlerinde ise koruma görevinin gereğine aykırı davranan görevli için 7545 sayılı Kanun m. 16/9'daki hapis cezası ayrıca gündeme gelir. Uygulamada bu sorumluluk en çok, bütçe veya onay beklediği için güncellemenin ertelendiği ve bu kararın yazılı bir risk değerlendirmesine dayanmadığı durumlarda ortaya çıkar; bu nedenle güncellemenin ertelenmesi gerekiyorsa gerekçesi, telafi edici önlemler ve yeni takvim yazılı olarak kayıt altına alınmalıdır.
Belediyeler, üniversiteler ve kamu iktisadi teşebbüsleri
Türkiye'de belediye ve üniversite sitelerinin önemli bir bölümü WordPress veya benzeri PHP tabanlı sistemler üzerinde çalışmakta ve çoğu zaman dış bir firma tarafından barındırılmaktadır. Bu kurumlar hem Rehber'e hem de KVKK'ya tabidir; sitelerinde e-belediye, öğrenci bilgi sistemi, başvuru formu veya üyelik paneli varsa kişisel veri işliyor demektir. Tedarikçiyle yapılan sözleşmede yama uygulama süresinin ve siber olay bildirim yükümlülüğünün açıkça yazılı olmaması, sorumluluğu kurumdan uzaklaştırmaz; 4735 sayılı Kamu İhale Sözleşmeleri Kanunu kapsamındaki sözleşmelerde bile kusurlu tedarikçiye rücu için somut bir hüküm bulunması gerekir.
Şirket yöneticileri için: Bilgi güvenliği yönetim kurulunun özen yükümlülüğünün parçası mı?
6102 sayılı Türk Ticaret Kanunu'nun 369. maddesine göre anonim şirket yönetim kurulu üyeleri görevlerini "tedbirli bir yöneticinin özeniyle" yerine getirmek ve şirketin menfaatlerini dürüstlük kurallarına uyarak gözetmek zorundadır. Kanun'un 375. maddesi, şirketin yönetimi için gerekli düzenin kurulmasını ve finansal planlama dahil kurumsal yapının oluşturulmasını yönetim kurulunun devredilemez görevleri arasında sayar; bilgi sistemlerinin güvenliği bugün bu düzenin ayrılmaz parçasıdır. Pay senetleri borsada işlem gören şirketlerde ve diğer şirketlerde denetçinin gerekli görüp yönetim kuruluna yazılı olarak bildirdiği hâllerde m. 378 uyarınca kurulan riskin erken saptanması komitesi, şirketin varlığını tehlikeye düşüren riskleri izler; siber risk de bu kapsamda değerlendirilebilir. Limited şirketlerde müdürler için m. 626 aynı özen ölçütünü getirir.
Yönetim kurulu, bilgi güvenliğine ilişkin görevleri kanuna dayanarak bir bilgi işlem müdürüne veya dış firmaya devredebilir; TTK m. 553/2 uyarınca, devralan kişinin seçiminde makul özen göstermediği ispat edilmedikçe onun fiillerinden sorumlu olmaz, ancak TTK m. 375/1-e uyarınca yönetimle görevli kişilerin üst gözetimi devredilemez bir görev olarak yönetim kurulunda kalır. PHP2Shell gibi ulusal uyarı konusu olmuş bir açık karşısında "haberimiz yoktu" savunması, özellikle e-ticaret, finans ve sağlık gibi veri yoğun sektörlerde zayıf kalır. Şirketin bu açıkla ilgili aldığı kararın (güncelleme talimatı, geçici kapatma, tedarikçiye yazı) yönetim kurulu veya yönetim toplantısında kayda geçirilmesi, hem kusurun bulunmadığını ispat için hem de sigorta tazminatı için belirleyicidir.
Sigorta notu: Çoğu siber sigorta poliçesi, üretici tarafından yayımlanmış yamaların makul süre içinde uygulanmasını teminatın ön koşulu sayar veya bilinen açıklardan kaynaklanan zararları teminat dışı bırakır. Poliçenizdeki "yama yönetimi" ve "bilinen güvenlik açığı" maddelerini bugün kontrol edin; sigortacıya bildirim süresi de genellikle kısadır.
Sektörel düzenlemeler: Bankalar, aracı kurumlar, telekom işletmecileri ve e-ticaret siteleri
Genel çerçevenin üzerine sektörel kurallar eklenir. Bu kuralların ortak özelliği, siber olay bildirimini KVKK'daki 72 saatten daha hızlı istemesi ve düzenli sızma testini zorunlu kılmasıdır. Aşağıdaki tablo başlıca düzenlemeleri özetler.
| Sektör | Düzenleme | PHP2Shell açısından öne çıkan yükümlülük |
|---|---|---|
| Bankacılık | BDDK — Bankaların Bilgi Sistemleri ve Elektronik Bankacılık Hizmetleri Hakkında Yönetmelik (RG 15.03.2020) | Veri sızıntısına yol açan veya krize dönüşen siber olayların Sektörel SOME'ye derhal bildirilmesi (m. 18); etkilenen müşterilerin bilgilendirilmesi; bağımsız ekiplerce yılda en az bir sızma testi; 24 saat içinde faaliyete dönebilme (m. 28) |
| Sermaye piyasası | SPK — VII-128.9 sayılı Bilgi Sistemleri Yönetimi Tebliği | Aracı kurum, portföy yönetim şirketi ve borsa şirketlerinde bilgi sistemleri yönetimi, sızma testi ve siber olay bildirimi; bağımsız bilgi sistemleri denetimi |
| Elektronik haberleşme | BTK — Elektronik Haberleşme Sektöründe Şebeke ve Bilgi Güvenliği Yönetmeliği | İşletmecilerin güvenlik olaylarını BTK'ya bildirmesi, risk analizi ve ISO/IEC 27001 uyumu |
| Ödeme ve e-para | TCMB — Ödeme ve Elektronik Para Kuruluşlarının Bilgi Sistemleri Yönetmeliği (6493 sayılı Kanun) | Bilgi sistemleri risk yönetimi, siber olay bildirimi ve sızma testleri; müşteri ödeme verilerinin korunması |
| E-ticaret | 6698 sayılı Kişisel Verilerin Korunması Kanunu m. 12 | E-ticaret sitesini işleten veri sorumlusunun müşteri verileri için m. 12'deki teknik ve idari tedbirleri alması; ödeme altyapısında kart verisi güvenliği (PCI DSS) |
| Sağlık | Sağlık Bakanlığı Bilgi Güvenliği Politikaları Yönergesi ve KVKK'daki özel nitelikli veri kuralları | Hasta verisi özel nitelikli kişisel veridir; sızıntı hâlinde Kurul cezalarının üst sınırdan belirlenmesi riski yüksektir |
Kritik altyapı sektörlerinde faaliyet gösteren şirketler, bu kuralların yanı sıra 7545 sayılı Kanun'un kritik altyapılara özgü yükümlülüklerine de tabidir. Bu şirketlerde PHP2Shell gibi bir açığın kapatılmaması, aynı anda üç ayrı düzenleyicinin (sektörel kurum, Kişisel Verileri Koruma Kurulu ve Siber Güvenlik Başkanlığı) yaptırımını gündeme getirebilir.
Sitemi ajans veya hosting firması yönetiyor: Sorumluluk kimde?
Türkiye'de şirketlerin büyük çoğunluğu web sitesini bir yazılım ajansına yaptırmış ve bir barındırma firmasında tutmaktadır. Bu durumda üç ayrı ilişki vardır: Kurumun müşterilerine ve düzenleyicilere karşı sorumluluğu, kurumun tedarikçiyle sözleşme ilişkisi ve tedarikçinin kendi alt yüklenicileriyle ilişkisi. KVKK açısından veri sorumlusu her zaman kurumun kendisidir; barındırma ve ajans firması kural olarak "veri işleyen"dir ve m. 12/2 uyarınca güvenlik tedbirlerinden veri sorumlusuyla birlikte sorumludur. Kurul, veri sorumlusuna ceza verirken "tedarikçi güncellemedi" savunmasını kabul etmemekte, veri sorumlusunun tedarikçiyi denetlemiş olup olmadığına bakmaktadır.
Tedarikçiye karşı talep hakkı ise sözleşmeye dayanır. 6098 sayılı Türk Borçlar Kanunu m. 112 uyarınca borcunu hiç veya gereği gibi ifa etmeyen tedarikçi, kusursuzluğunu ispat etmedikçe doğan zarardan sorumludur; m. 116 uyarınca kullandığı yardımcı kişilerin (alt yüklenici, veri merkezi) davranışından da kendi davranışı gibi sorumlu olur. Sözleşmelerde sık görülen "güvenlik olaylarından sorumluluk kabul edilmez" kayıtları ise TBK m. 115 gereği tedarikçinin ağır kusuru hâlinde geçersizdir. Ulusal uyarı konusu bir açığın günlerce kapatılmaması, somut olayın koşullarına göre ağır kusur olarak değerlendirilebilir. Ticari nitelikli tazminat taleplerinde dava açmadan önce TTK m. 5/A uyarınca arabulucuya başvurmak zorunludur.
Sözleşmenizde bugün kontrol etmeniz gereken dört madde
- Yama ve güncelleme süresi: Kritik açıkların kaç saat içinde kapatılacağı yazılı mı? Yazılı değilse tedarikçiye bugün yazılı talimat verin ve cevabını saklayın.
- Siber olay bildirimi: Tedarikçi bir saldırı belirtisini size kaç saat içinde bildirmekle yükümlü? KVKK'nın 72 saati sizin için işler; tedarikçinin gecikmesi sizi kurtarmaz.
- Log ve delil saklama: Web sunucusu ve PHP kayıtlarının en az ne kadar süre tutulduğu ve talebiniz hâlinde size verileceği düzenlenmiş mi? 5651 sayılı Kanun yer sağlayıcıya trafik bilgisini en az bir, en çok iki yıl saklama yükümlülüğü getirir; ancak uygulama kayıtları bu kapsamda olmayabilir.
- Sorumluluk sınırı: Tazminat üst sınırı ve istisnalar neler? Ağır kusur hâlinde sınırlamanın geçersiz olduğunu unutmayın.
Saldırıya uğradıysak: Ceza hukuku boyutu ve delillerin korunması
PHP2Shell kullanılarak sisteme giren kişi, 5237 sayılı Türk Ceza Kanunu'nun 243. maddesindeki bilişim sistemine girme suçunu; sistemin işleyişini engeller veya bozarsa m. 244/1'deki suçu (bir yıldan beş yıla kadar hapis), verileri bozar, değiştirir veya silerse m. 244/2'deki suçu (altı aydan üç yıla kadar hapis; haksız çıkar sağlanması hâlinde m. 244/4 uyarınca iki yıldan altı yıla kadar hapis ve beş bin güne kadar adli para cezası); kişisel verileri ele geçirirse m. 136'daki suçu (iki yıldan dört yıla kadar hapis) işler. Fidye talebi varsa m. 107 şantaj veya m. 148 yağma, kart verisi kullanılırsa m. 245 ayrıca değerlendirilir. Saldırı Türkiye Cumhuriyeti'nin siber uzaydaki milli gücünü meydana getiren unsurlarına yönelikse, fiil daha ağır bir suç oluşturmadığı takdirde 7545 sayılı Kanun m. 16/6'daki sekiz yıldan on iki yıla kadar hapis cezası öngören suç gündeme gelir.
Mağdur kurumun ilk işi delilleri korumaktır. Sunucunun kapatılıp yeniden kurulması saldırganın izlerini de siler; bu yüzden önce disk imajı ve bellek dökümü alınmalı, web sunucusu, PHP-FPM ve sistem kayıtları ayrı bir ortama kopyalanmalı, ardından temiz kurulum yapılmalıdır. Elektronik delillerin mahkemede geçerli olması için aranan şartları CMK m. 134'e göre elektronik delillerin hukuka uygunluğu başlıklı yazımızda ayrıntılı ele almıştık. Saldırganın IP adresinin tek başına ne ifade ettiğini ise IP adresi tek başına faili gösterir mi? yazımızda bulabilirsiniz. Suç duyurusu, Cumhuriyet başsavcılığına veya kolluğun siber suçlarla mücadele birimlerine yapılır; şikâyet dilekçesine olayın zaman çizelgesi, etkilenen sistemler ve korunan delillerin listesi eklenmelidir.
Saldırının sonucunda müşteri verisi sızmış ve bu veri dolandırıcılıkta kullanılmaya başlanmışsa, müşterilerin sahte aramalara karşı uyarılması hem KVKK m. 12/5'in gereği hem de ikincil zararı önleyen bir adımdır. Bu tür aramaların nasıl işlediğini KYK borcu dolandırıcılığı yazımızda somut vakalarla anlatmıştık.
Verisi sızan müşteri veya vatandaş tazminat isteyebilir mi?
Evet. Kişisel verisi sızan kişi, KVKK m. 11/1-ğ uyarınca kişisel verilerin kanuna aykırı işlenmesi sebebiyle uğradığı zararın giderilmesini talep edebilir; bu talep özel hukukta 6098 sayılı Türk Borçlar Kanunu m. 49 (haksız fiil) ve m. 58 (kişilik hakkı ihlalinde manevi tazminat) hükümlerine dayanır. Müşteriyle sözleşme ilişkisi varsa TBK m. 112 de uygulanır. Kurul'un verdiği idari para cezası tazminat davasında kusurun ispatını kolaylaştırır; ancak ceza verilmemiş olması dava açılmasına engel değildir. Kamu kurumlarına karşı talepler ise yukarıda açıklandığı gibi idare mahkemesinde tam yargı davasıyla ileri sürülür.
Türk hukukunda toplu dava (class action) bulunmamakla birlikte, aynı olaydan zarar gören çok sayıda kişinin ayrı ayrı dava açması, kurum için ceza tutarından daha büyük bir yük oluşturabilir. Tüketici işlemlerinde 6502 sayılı Kanun uyarınca tüketici hakem heyeti ve tüketici mahkemesi görevlidir; manevi tazminat miktarları Yargıtay uygulamasında olayın ağırlığına, sızan verinin niteliğine ve kurumun olay sonrası tutumuna göre belirlenir.
İlk 72 saat için hukuki kontrol listesi
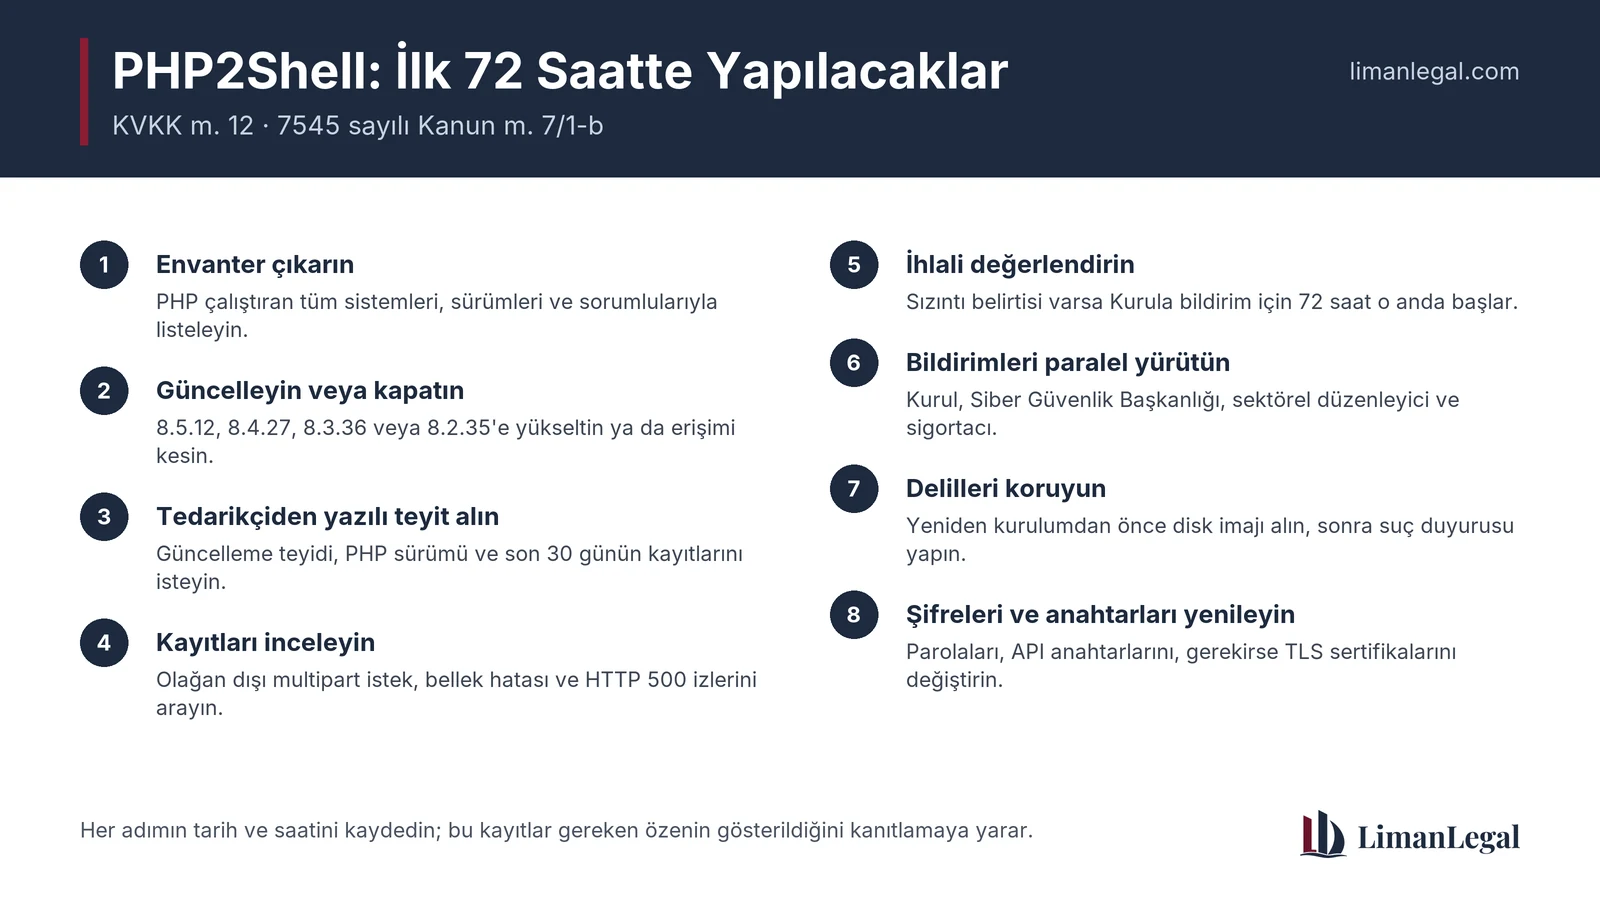
Aşağıdaki adımlar, teknik ekibinizin yama çalışmasıyla eş zamanlı yürütülmelidir. Her adımın tarih ve saatini kaydedin; bu kayıtlar ileride kusursuzluğunuzun en önemli delilidir.
- Envanter çıkarın. PHP çalıştıran bütün sistemleri (kurumsal site, e-ticaret, bayi paneli, intranet, e-posta arayüzü, phpMyAdmin, test sunucuları) ve her birinin PHP sürümünü, barındırma yerini ve sorumlusunu listeleyin. Unutulmuş alt alan adları en sık giriş noktasıdır.
- Güncelleyin veya kapatın. Her sistemi 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35 sürümüne yükseltin. Hemen güncellenemeyen bir sistem varsa internete erişimini kesin veya yalnızca GET/HEAD isteklerine izin verin; kapatma kararını ve gerekçesini yazılı hâle getirin.
- Tedarikçilere yazılı bildirim gönderin. Ajans ve barındırma firmanızdan güncellemenin yapıldığına dair yazılı teyit, PHP sürüm bilgisi ve son 30 günün erişim kayıtlarını isteyin. E-posta yeterlidir; cevapsız kalırsa noter aracılığıyla ihtar düşünün.
- Kayıtları inceleyin. Son günlere ait web sunucusu ve PHP kayıtlarında olağan dışı çok parçalı (multipart/form-data) istekler, bellek sınırı hataları, tekrarlayan HTTP 500 cevapları, alışılmadık büyüklükte PHPSESSID çerezleri ve beklenmedik PHP süreç yeniden başlatmaları arayın. İnceleme tarihini ve sonucunu tutanağa bağlayın.
- İhlal değerlendirmesi yapın. Sızıntı belirtisi varsa veri sorumlusu ihlali bu anda "öğrenmiş" sayılır: Kurula bildirim için 72 saat işlemeye başlar. Belirti yoksa bunu da gerekçeli biçimde kayda geçirin.
- Bildirimleri paralel yürütün. Kişisel Verileri Koruma Kurulu (Veri İhlali Bildirim Formu), Siber Güvenlik Başkanlığı/USOM (7545 sayılı Kanun m. 7/1-b), varsa sektörel düzenleyici (BDDK, SPK, BTK, TCMB) ve sigorta şirketi. Etkilenen kişilere bildirimi kişiler belirlenir belirlenmez yapın.
- Delilleri koruyun. Sızıntı şüphesi varsa sunucuyu silip yeniden kurmadan önce disk imajı alın; ardından suç duyurusunda bulunun.
- Yönetime raporlayın. Alınan kararları yönetim kurulu veya üst yönetim kaydına geçirin; kamu kurumlarında Kurumsal SOME tutanağı ve üst yönetici bilgilendirmesi yapın.
- Şifreleri ve anahtarları yenileyin. Bellek sızıntısı ihtimali nedeniyle yönetici parolaları, API anahtarları, veritabanı şifreleri ve gerekiyorsa TLS sertifikaları güncellemeden sonra değiştirilmelidir.
- Sözleşme ve poliçeleri gözden geçirin. Tedarikçi sözleşmelerine yama süresi ve olay bildirimi maddeleri ekleyin; siber sigorta poliçenizdeki yama yönetimi şartını kontrol edin.
Sık yapılan hatalar
- "Bizim sitede kişisel veri yok" demek. İletişim formu, üyelik, çerez veya bülten kaydı varsa kişisel veri işliyorsunuz; ayrıca sunucu belleğindeki yönetici şifreleri de sızabilir.
- Yalnızca session.upload_progress ayarını kapatıp beklemek. PHP ve araştırmacılar bunun tek başına yeterli olmadığını açıkça belirtmektedir.
- Sunucuyu hemen silip yeniden kurmak. Saldırı izleri de silinir; önce imaj, sonra kurulum.
- Bildirimi "emin olunca" yapmak. Kurul, bilgiler eksikken de aşamalı bildirimi kabul eder; gecikmenin gerekçesini bildirimle birlikte sunun.
- Doğrulanmamış sızıntı iddialarını paylaşmak. 7545 sayılı Kanun m. 16/5 bu fiili suç olarak düzenler.
- Tedarikçiye güvenip yazılı teyit almamak. Kurul ve mahkemeler, kurumun tedarikçiyi denetleyip denetlemediğine bakar.
LimanLegal Hukuk Bürosu: siber olay, KVKK ve bilişim suçlarında hukuki destek
LimanLegal Hukuk Bürosu, Av. Coşkun GENÇ (İstanbul Barosu, Sicil No: 71680) yönetiminde, İstanbul Kartal Cevizli'deki bürosundan siber olaylardan etkilenen şirketlere, kamu kurumlarına ve verisi sızan kişilere hukuki destek vermektedir. Bu konudaki desteğimiz aşağıdaki işleri kapsar:
- Büro: LimanLegal Hukuk Bürosu — sorumlu avukat Av. Coşkun GENÇ, İstanbul Barosu, Sicil No: 71680
- Adres: Hukukçular Towers, Mustafa Kemal Paşa Caddesi, Cevizli, Seyitgazi Sokağı No:66/A, D:15, 34865 Kartal/İstanbul
- Telefon: +90 540 097 1035 · İletişim: limanlegal.com/iletisim · info@limanlegal.com
- Hizmet bölgesi: İstanbul geneli; Kartal, Kadıköy, Ataşehir, Maltepe, Ümraniye, Üsküdar, Pendik, Tuzla; İstanbul Anadolu Adliyesi (Kartal). KVKK ve Siber Güvenlik Başkanlığı bildirimleri ile tedarikçi yazışmaları ülke genelindeki kurumlar için uzaktan yürütülebilir.
- Bu konudaki hizmetler: siber olay anında hukuki müdahale planı ve 72 saat yönetimi; Kişisel Verileri Koruma Kurulu'na ihlal bildirimi ve ilgili kişi bildirim metinlerinin hazırlanması; Siber Güvenlik Başkanlığı ve sektörel düzenleyicilere bildirim; tedarikçi, ajans ve barındırma firmalarına ihtar ve tazminat talepleri; Kurul idari para cezalarına karşı iptal davası; suç duyurusu ve soruşturma takibi; verisi sızan kişiler için tazminat davaları; yönetim kurulu için siber risk sorumluluk değerlendirmesi.
- İlgili yazılarımız: CMK m. 134'e Göre Elektronik Delillerin Hukuka Uygunluğu, Verileri Hukuka Aykırı Olarak Verme veya Ele Geçirme Suçu (TCK m. 136), Sosyal Medya Üzerinden İşlenen Suçlar ve Delil Temini, Bilişim Suçu Avukatı: Kadıköy ve İstanbul'da Bilişim Suçları.
Büromuz sizi "siteniz hacklendi" diyerek arayıp ücret talep etmez; bizimle yalnız internet sitemizdeki ve bu sayfadaki iletişim bilgilerinden kurulan iletişime güvenin.
Yazar Hakkında
Av. Coşkun GENÇ, İstanbul Barosu'na kayıtlı (Sicil No: 71680) bir avukattır ve LimanLegal Hukuk Bürosu'nun kurucusudur. Bilişim suçları, nitelikli dolandırıcılık, banka ve kripto hesaplarına ilişkin koruma tedbirleri ile kişisel verilerin korunması alanlarında soruşturma ve kovuşturma dosyaları yürütmekte; bu alandaki yasal değişiklikleri ve Yargıtay kararlarını vatandaşların anlayabileceği bir dille limanlegal.com'da yayımlamaktadır.
Siteniz veya sistemleriniz PHP ile mi çalışıyor?
Yama durumunuzu, tedarikçi sözleşmelerinizi ve kayıtlarınızı birlikte gözden geçirelim; bildirim yükümlülüğünüz doğmuşsa 72 saati birlikte yönetelim.
Saldırı şüphesi varsa delilleri korumak için ilk saatler belirleyicidir. LimanLegal Hukuk Bürosu, İstanbul Kartal'daki bürosundan bu süreçte sizinle birlikte hareket eder.
Hemen İletişime GeçinSıkça Sorulan Sorular (SSS)
PHP2Shell nedir?
PHP programlama dilinin çekirdeğinde bulunan ve 21 Ekim 2026'da duyurulan iki kritik güvenlik açığının (CVE-2026-109618 ve CVE-2026-109619) ortak adıdır. Açıklar, saldırganın kimlik doğrulaması olmadan sunucuda kod çalıştırmasına ve sunucu belleğindeki şifre, oturum ve API anahtarı gibi verileri okumasına imkân verir. PHP 5.4'ten bu yana çıkan neredeyse tüm sürümler etkilenmektedir.
Sitemiz WordPress; etkileniyor muyuz?
Büyük ihtimalle evet. Açık WordPress'te değil, WordPress'i çalıştıran PHP'dedir; eklentileriniz güncel olsa bile sunucudaki PHP sürümü 8.5.12, 8.4.27, 8.3.36 veya 8.2.35'ten eskiyse risk altındasınız. Barındırma firmanızdan PHP sürümünü ve güncelleme tarihini yazılı olarak isteyin.
Açık vardı ama saldırıya uğradığımıza dair belirti yok. KVKK'ya bildirim yapmalı mıyız?
KVKK m. 12/5'teki bildirim yükümlülüğü, kişisel verilerin hukuka aykırı olarak başkaları tarafından elde edilmesi hâlinde doğar; açığın varlığı tek başına bildirim gerektirmez. Ancak birinci açık iz bırakmadan bellek okunmasına imkân verdiği için, kayıtları incelemeden "belirti yok" demek doğru olmaz. İncelemeyi yapın, sonucunu ve tarihini yazılı olarak saklayın; sızıntı belirtisi bulunursa 72 saat o andan itibaren işler.
72 saat ne zaman başlar?
Kurul'un 2019/10 sayılı kararına göre süre, veri sorumlusunun ihlali öğrendiği andan itibaren başlar; ihlalin gerçekleştiği tarihten değil. Haklı gerekçeyle 72 saat içinde bildirim yapılamazsa gecikmenin nedeni bildirimle birlikte açıklanır ve eksik bilgiler aşamalı olarak tamamlanabilir.
Siber Güvenlik Başkanlığına da bildirim yapmak zorunda mıyız?
7545 sayılı Siber Güvenlik Kanunu m. 7/1-b, kapsamdaki tüm kurum ve kişilere tespit ettikleri açıklıkları ve siber olayları gecikmeksizin Başkanlığa bildirme yükümlülüğü getirir; bildirim şekli ve eşiklerini belirleyecek ikincil düzenlemeler ise henüz yayımlanmamıştır. Gerçek bir sızıntı veya saldırı tespit ettiyseniz, Başkanlığın internet sitesindeki ihbar kanalı veya Kurumsal/Sektörel SOME üzerinden bildirim yapmanızı öneririz. Yükümlülüğün ihlali için öngörülen idari para cezası, yeniden değerlemeyle 2026 yılı için 1.254.900 TL ile 12.549.000 TL arasındadır (Kanundaki tutar 1 milyon TL ile 10 milyon TL).
Sitemizi ajans yönetiyor, hosting başka firmada. Ceza bize mi kesilir?
KVKK açısından veri sorumlusu sizsiniz; ajans ve barındırma firması veri işleyendir ve m. 12/2 uyarınca güvenlik tedbirlerinden sizinle birlikte sorumludur. Kurul cezayı kural olarak veri sorumlusuna verir, siz de sözleşmeye dayanarak kusurlu tedarikçiye rücu edersiniz. Tedarikçiyi denetlediğinizi gösteren yazışmalar bu noktada belirleyicidir.
Şirket yönetim kurulu üyeleri kişisel olarak sorumlu tutulabilir mi?
Türk Ticaret Kanunu m. 369 ve m. 553 çerçevesinde, bilgi güvenliği için gerekli düzeni kurmamış, görevlendirdiği kişileri gözetmemiş veya ulusal uyarı konusu bir açığa karşı hiçbir karar almamış yönetim kurulu üyelerinin şirkete ve pay sahiplerine karşı sorumluluğu gündeme gelebilir. Alınan kararların toplantı tutanağına geçirilmesi bu riski önemli ölçüde azaltır.
Kamu kurumunda çalışıyorum; güncelleme için onay bekliyoruz. Sorumluluk kimde?
Bilgi ve İletişim Güvenliği Rehberi ile Siber Güvenlik Başkanlığının 21 Ekim tarihli bildirimi, güncellemenin ivedilikle uygulanmasını ister. Güncelleme ertelenecekse gerekçesi, telafi edici önlemler ve yeni takvim yazılı olarak kayıt altına alınmalı ve üst yöneticiye bildirilmelidir. Sızıntı hâlinde idare hizmet kusuru nedeniyle tazminat öder, kusurlu görevliye rücu edebilir; kritik altyapılarda 7545 sayılı Kanun m. 16/9 ayrıca gündeme gelir.
Saldırganlar hangi suçu işlemiş olur, müşterilerimiz bize dava açabilir mi?
Saldırgan, duruma göre TCK m. 243, 244 ve 136'daki suçları; hedef kritik altyapıysa 7545 sayılı Kanun m. 16/6'daki suçu işler. Verisi sızan müşteriler, KVKK m. 11 ve Türk Borçlar Kanunu m. 49 ve m. 58 uyarınca maddi ve manevi tazminat talep edebilir; kurumun kusursuz olduğunu ispat etmesi hâlinde sorumluluk doğmaz.
Önemli: Bu yazı 21 Ekim 2026 itibarıyla yürürlükteki mevzuat, PHP güvenlik ekibinin ve araştırmacı kuruluşların resmî duyuruları ile Siber Güvenlik Başkanlığının açıklaması esas alınarak genel bilgilendirme amacıyla hazırlanmıştır; hukuki danışmanlık yerine geçmez. Olay gelişmekte olup yeni duyurular ve ikincil düzenlemelerle birlikte güncellenecektir. Somut durumunuz için bir avukattan destek alın.
Kaynaklar ve dayanaklar
— PHP güvenlik duyurusu ve düzeltilmiş sürümler (21 Ekim 2026)
— Wiz Research — PHP2Shell teknik analizi ve zaman çizelgesi
— The Hacker News — PHP acil yamaları ve sömürü durumu (21 Ekim 2026)
— Sansec — etkilenen platformlar ve geçici önlemler
— Siber Güvenlik Başkanlığı ulusal uyarısı (NTV, 21 Ekim 2026)
— 6698 sayılı Kişisel Verilerin Korunması Kanunu m. 11, 12, 18
— Kişisel Verileri Koruma Kurulu'nun 24.01.2019 tarihli ve 2019/10 sayılı kararı (72 saat) ve 18.09.2019 tarihli ve 2019/271 sayılı kararı (ilgili kişiye bildirim); Kişisel Veri Güvenliği Rehberi (Teknik ve İdari Tedbirler)
— 7545 sayılı Siber Güvenlik Kanunu (RG 19.03.2025, 32846) m. 2, 3, 7, 8, 16, 17
— Siber Güvenlik Kurulu'nun 5 Mayıs 2026 tarihli kritik altyapı sektörleri kararı; 2019/12 sayılı Cumhurbaşkanlığı Genelgesi ve Bilgi ve İletişim Güvenliği Rehberi
— 6102 sayılı Türk Ticaret Kanunu m. 5/A, 369, 375, 378, 553, 626; 6098 sayılı Türk Borçlar Kanunu m. 49, 58, 112, 115, 116; 5237 sayılı Türk Ceza Kanunu m. 136, 243, 244, 245
— Anayasa m. 125 ve 129; 2577 sayılı İdari Yargılama Usulü Kanunu m. 13; 657 sayılı Devlet Memurları Kanunu m. 13; 5651 sayılı Kanun m. 5
— BDDK — Bankaların Bilgi Sistemleri ve Elektronik Bankacılık Hizmetleri Hakkında Yönetmelik (RG 15.03.2020) m. 18, 28; SPK VII-128.9 sayılı Tebliğ; BTK Elektronik Haberleşme Sektöründe Şebeke ve Bilgi Güvenliği Yönetmeliği
— Yeniden değerleme oranı %25,49 (VUK mük. m. 298; RG 27.11.2025, 33090) ile hesaplanan 2026 yılı KVKK idari para cezası tutarları
Bu yazı Av. Coşkun GENÇ tarafından genel bilgilendirme amacıyla hazırlanmıştır; hukuki tavsiye niteliği taşımaz. Somut olayınıza ilişkin değerlendirme için LimanLegal Hukuk Bürosu ile iletişime geçebilirsiniz.