+90 540 097 1035
 ChatGPT
 Gemini
 Claude
 Grok
 Perplexity
IP Spoofing (IP Sahteciliği) Nedir? IP Tespitine Dayalı Ceza Soruşturmalarında Sebep Olduğu Sorunlar
Kısa cevap: IP sahteciliği (IP spoofing); saldırganların hedefe yönelik isteklerini, sahte — yani saldırıyı gerçekleştiren makineye ait olmayan — internet adreslerinden geliyormuş gibi görünecek şekilde oluşturmasıdır. Saldırı paketleri sahte kaynaktan geliyormuş gibi işaretlendiğinde, gerçek kaynağın ve dolayısıyla failin tanımlanması son derece zorlaşır; bu durum, IP adresi suçta kullanılan masum kişilerin şüpheli konumuna düşmesine yol açabilir. Ceza yargılamasında ise şu ilke belirleyicidir: bir işlemin bir IP adresi üzerinden yapılmış olması, o IP adresinin abonesinin fail olduğunu tek başına ispatlamaz. Yargıtay 2. Ceza Dairesi'nin 10.09.2025 tarihli kararında da temyiz sebebi olarak “suça konu işlemin sanığın IP adresi üzerinden yapılmasının tek başına delil olarak değerlendirilemeyeceği” tartışılmıştır. Bu rehberde, İstanbul'da bilişim suçları ve siber suçlar hukuku alanında çalışan LimanLegal Hukuk Bürosu olarak IP sahteciliğinin teknik işleyişini, IP tespitinin sınırlarını ve güncel Yargıtay içtihadı ışığında savunma stratejisini açıklıyoruz.
I. IP Sahteciliği Nedir?
IP adreslerinin tespit edilmesi sonucunda gerçek faillere ulaşabilmede yaşanabilen sorunlardan biri de IP sahteciliğidir. IP sahteciliği; saldırganların hedefe yönelik isteklerini, bir veya daha fazla sahte internet adresinden geliyormuş gibi görünecek şekilde oluşturması anlamına gelmektedir. IP adresi sahteciliği, ilişkilendirmedeki zorluğun önemli bir parçasıdır: Eğer saldırının geldiği paketler sahte kaynak makineden geliyormuş gibi işaretlenirse, gerçek kaynağın tanımlanması ve netice olarak da fail ya da faillerin tanımlanması son derece zor olacaktır.
II. IP Yanıltma (Spoofing) Nasıl Çalışır?
IP yanıltma senaryosunda saldırgan, hedef aldığı gerçek kullanıcının kimliğine dair bir bilgiye ihtiyaç duymaz. Paketleri sahte bir kaynak IP adresiyle gönderdiğinde, geri dönen yanıtlar gerçek kullanıcıya ulaşır; ancak bu kullanıcı beklemediği bir veri trafiğiyle karşılaşarak asıl alması gereken hizmete erişemez. Bu durum, yetkisiz kişilerin ağ trafiğine müdahale etmesine kapı aralarken; aynı zamanda ağ bant genişliğini tüketerek meşru kullanıcıları hizmet dışı bırakabilir.
III. IP Sahteciliği Hangi Saldırılarda Kullanılır? (DDoS)
IP sahteciliğine sebep olan temel sebeplerden biri, mevcut IP ağlarındaki zayıflıktır. Bu eksiklik, yetkisiz bir kullanıcının ağı rastgele kaynak IP adresi içeren IP paketleriyle doldurmasına imkân tanır. Yaygın şekilde karşılaşılan sorun ise; gerçek kullanıcıların bant genişliğini kullanan yetkisiz kullanıcılardan gelen sahte paketler nedeniyle ortaya çıkan DDoS (dağıtık hizmet engelleme) saldırılarıdır.
IV. TCP Protokolü Spoofing'e Karşı Neden Dirençlidir?
Yeri gelmişken belirtmek gerekir ki; IP sahteciliğine yönelik saldırılar tüm protokollerde kullanılabilirken, yalnızca TCP (Transmission Control Protocol) protokolünü kullanan uygulamalarda gerçekleştirilememektedir. Bunun temel nedeni; TCP başlık bilgisinde yer alan sıra numaralarının tahmin edilemez şekilde üretilmesi ve TCP protokolünün, bağlantı kurulmadan önce her iki uç arasında üçlü el sıkışma (three-way handshake) işlemini tamamlamayı zorunlu kılmasıdır. Bu aşamalar geçilmeden iki uç arasında veri transferi normal yollardan gerçekleştirilemez. Bu sebepten dolayı TCP protokolü, IP sahteciliğine karşı oldukça güvenli bir ağ bağlantısı sağlamaktadır.
Savunma açısından pratik sonuç: Bu teknik ayrım, dosyada hangi tür trafiğin söz konusu olduğunun sorulmasını gerektirir. Bağlantı kurulmadan tek yönlü paket gönderimine dayanan (UDP/ICMP tabanlı) saldırılarda kaynak IP'nin sahte olması ihtimali yüksekken; oturum açılmasını gerektiren bir bankacılık ya da e-posta işleminde bağlantının TCP üzerinden kurulmuş olması, kaynak IP'nin sahteliği savunmasını tek başına çürütmez — çünkü aşağıda göreceğimiz gibi proxy kullanımı, zombi bilgisayar ve şifresi kırılmış kablosuz ağ senaryolarında IP adresi gerçekten “o hattın” IP'sidir; fiili gerçekleştiren kişi başkasıdır.
V. IP Sahteciliği Masum Kişileri Nasıl Şüpheli Yapar?
IP sahteciliği, niteliği gereğince gerçek faillerin maskelenmesine olanak vermekle beraber, suç olarak tanımlanan herhangi bir fiili icra etmeyen masum kişilerin basit şüphe altında olmasına sebebiyet verebilmektedir. Bu durum adli makamlar açısından, yasa dışı faaliyet kanıtı olabilecek tüm internet aramalarını kaldırmak için tarama geçmişinin temizlenmesine benzetilebilir.
Kimlikleri gizlemeye yönelik bu yöntemler hem İSS'lere hem de adli makamlara zarar verir; çünkü İSS'ler müşterilerin geçmiş günlüklerini tarama yeteneklerini geliştirmesi, ilgili reklamları sunabilmesi ve başka iyileştirmeler yapabilmesi açısından yanılgıya düşürülebilmekte; adli makamlar tarafından da suçluların çevrimiçi şekilde takip edilmesi açısından ciddi sorunlara sebebiyet verebilmektedir. Çünkü bu sahtecilik yöntemiyle gerçek kullanıcı, kullanılmış olduğu IP adresini suçun işlendiği tarihte suç teşkil eden herhangi bir eylemde kullanmadığından; gerçek kullanıcının IP adresi, bir başka kişi tarafından suç teşkil eden eylemlerin icra edilmesine aracı olarak kullanılmış olmaktadır.
VI. IP adresi nedir, nasıl tahsis edilir? Statik IP, dinamik IP ve port
IP tespitine dayalı bir dosyada savunmanın ilk işi, dosyadaki teknik verinin ne anlama geldiğini doğru okumaktır. Yargıtay 8. Ceza Dairesi, bilişim sistemine girme suçlarında izlenmesi gereken araştırma yöntemini tarif ettiği kararında IP adresinin niteliğini ve port bilgisinin önemini şu şekilde açıklamıştır:
"İnternet ya da herhangi bir transfer kontrol protokol/internet protokolu kullanılan ağ üzerinden haberleşecek olan cihazların birbirlerinin erişim adreslerini belirlemek amacıyla internet protokolu kullanılmaktadır. Bir IP adresi, bir cihaza geçici bir süre için atanabileceği gibi, o cihaza daimi bir IP adresi verilmesi de mümkündür. Diğer bir anlatımla statik (durağan) ve dinamik (değişken) olarak üzere iki tip IP adresi bulunmaktadır. Evlerde kullanılan ADSL modeminde de benzer uygulama mevcut olup servis sağlayıcısından statik IP adresi alınması mümkündür. Servis sağlayıcıdan olayın gerçekleştiği zaman dilimi içinde sanığın modeminin aktif olup olmadığı, aktif ise internete bağlanma IP adresi sorulmalıdır. Öte yandan IP adreslerinin yeterli olmadığı hallerde GSM şirketleri tarafından bir IP adresi, birden fazla kişiye PORT yapılarak verilebilmektedir. Bilgisayar içindeki her program, iletişim için ayrı birer port kullanmaktadır. Bu nedenle bilgisayardaki programların iletişimi için IP ve port numarası olmak üzere iki tane adres numarası gerekmekte, IP adresi Port numarası olarak gösterilmektedir. Tutulmasında yasal zorunluluk bulunmayan PORT bilgisine ulaşıldığında, birden fazla kişiye verilen IP nin, suçun işlendiği saatte kim tarafından kullanıldığının belirlenmesi mümkün olmaktadır." — Yargıtay 8. Ceza Dairesi, 16.04.2014 tarihli, E. 2013/4668, K. 2014/9860 sayılı karar
Aynı kararda Yargıtay, IP kaydının kimin sisteme eriştiğini gösterse dahi “o adresin şüphelinin kullanımında olduğunu” belirlemediğini açıkça vurgulamış; log kayıtlarının incelenmesi, MAC numaralarının araştırılması, şifre değişikliğinin hangi tarihte ve hangi IP ile yapıldığının sorulması gibi tamamlayıcı araştırmaların yapılmamasını eksik soruşturma saymıştır.
VII. Aynı IP adresi aynı anda birden fazla aboneye ait olabilir mi? (NAT / CGNAT sorunu)
Evet. Operatörler, IPv4 adres kıtlığı nedeniyle Ağ Adresi Dönüşümü (NAT / CGNAT) uygulaması kullanmakta; tek bir gerçek IP adresi, farklı port aralıkları atanmak suretiyle çok sayıda aboneye eş zamanlı olarak tahsis edilebilmektedir. Bu durumda port bilgisi ve zaman damgası olmaksızın yapılan bir IP sorgusu, aboneyi tekil olarak belirleyemez. Yargıtay 11. Ceza Dairesi'nin 10.03.2025 tarihli kararına konu dosyada, Bilgi Teknolojileri ve İletişim Kurumu'nun yazısı bu sorunu açıkça ortaya koymaktadır:
"...Diğer taraftan yapılan sorgulama neticesinde söz konusu IP adresinin Ağ Adresi Dönüşüm (NAT) uygulamasında kullanılan IP adresleri arasında yer aldığı tespit edilmiştir. Bu durum, bir IP adresinin eş zamanlı olarak birden fazla abone tarafından kullanılmasına imkan tanımaktadır. Başkanlığımızdan talep edilen internet trafik bilgilerinin (taraflara ait ip adresi, verilen hizmetin başlama ve bitiş zamanı, yararlanılan hizmetin türü, aktarılan veri miktarı ve abone kimlik bilgisi) ve IP adresine ait Port bilgilerinin tespit edilerek, Başkanlığımıza iletilmesi halinde gereği ivedilikle yerine getirilecektir..." — Yargıtay 11. Ceza Dairesi, 10.03.2025 tarihli, E. 2021/17896, K. 2025/3018 sayılı karar (Bilgi Teknolojileri ve İletişim Kurumunun 22.12.2014 tarihli yazısından)
Karar, bu eksiklikler tamamlanmadan ve “suçta kullanılan IP adresinin hangi kullanıcıya ait olduğu tespit edilmeden” hüküm kurulmasını eksik araştırma saymış ve bozma nedeni yapmıştır. Uygulamada en sık rastlanan hata tam olarak budur: dosyaya yalnızca “şu IP şu tarihte şu aboneye tahsislidir” içerikli bir yazı gelir; kaynak port ve saniye hassasiyetinde zaman damgası hiç sorulmaz.
VIII. IP adresi doğru olsa bile fiili başkası gerçekleştirmiş olabilir mi?
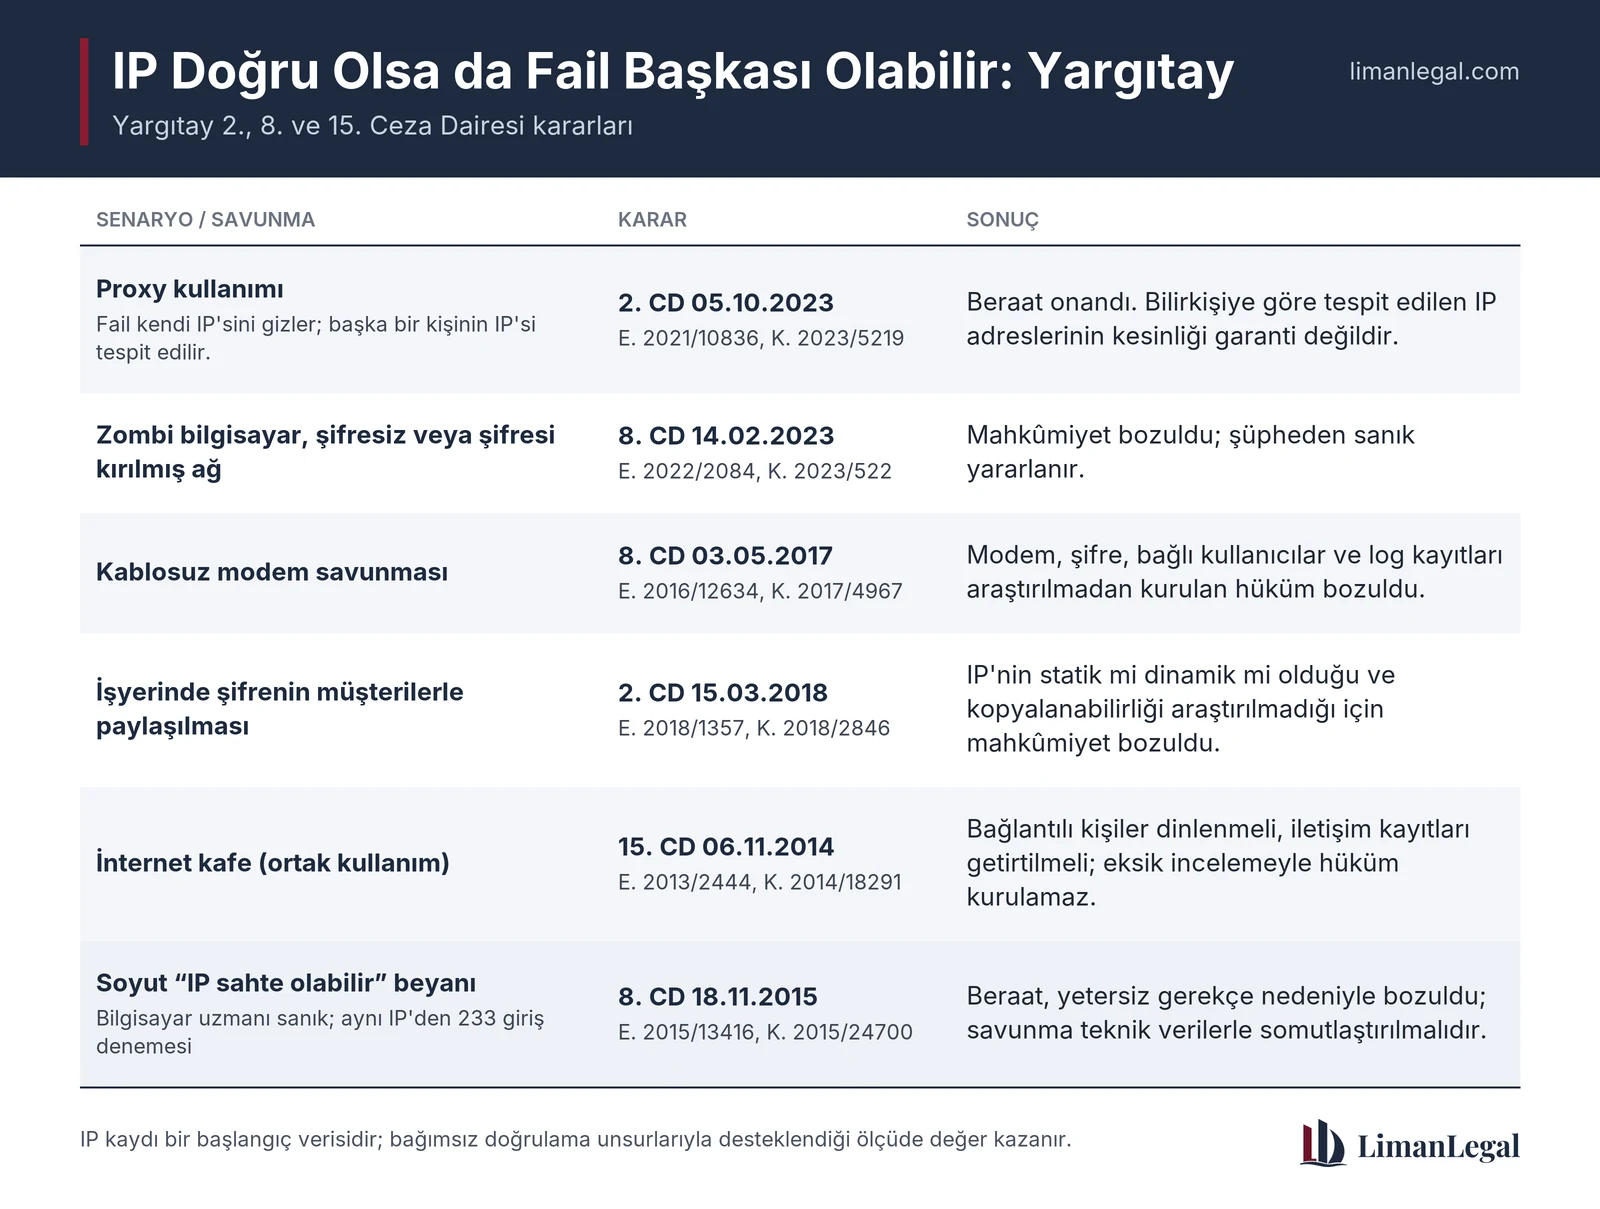
Olabilir. IP sahteciliğinin dar teknik anlamının (paketin kaynak adresinin sahte işaretlenmesi) yanında, uygulamada aynı sonucu doğuran üç senaryo daha vardır: proxy/VPN üzerinden bağlanma, bilgisayarın zararlı yazılımla ele geçirilerek “zombi” hâline getirilmesi ve kablosuz ağın şifresiz olması ya da şifresinin kırılması. Yargıtay 2. Ceza Dairesi'nin 05.10.2023 tarihli kararına konu dosyada, uzman bilirkişi raporunda bu ihtimaller aynen şöyle açıklanmıştır:
"IP yanıltılarak bilişim sistemlerinin kullanılması suretiyle hırsızlık suçu ile ilgili olarak, bunun iki yönteminin bulunduğu, birincisi proxy sistemi kullanılarak işlemi gerçekleştiren şüpheli ya da şüpheliler kendi ... IP'sini gizler, Proxy sistemlerine ait IP adresleri kullanırlar bu işlem neticesinde başka bir şahsa ait IP adresi tespit edilir ama bu işlemi o kişi yapmamıştır. İkincisi ise IP'si tespit edilen bilgisayara virüs ya da trojan türevi verilerin yerleştirilmesi sonucunda bilgisayar bu virüsler aracılığıyla uzaktan yetkisiz erişim yöntemi kullanılır. Yani kişinin evinde ya da iş yerinde kullandığı bilgisayara uzaktan IP'si tespit edilen kişilerin bilgisi dışında bağlanır ve internet üzerinden işlemleri gerçekleştirir. Dosyada tespit edilen IP numarası kullanılarak işlemler yapılır ama bu işlemi de IP'si tespit edilen şahıslar yapmamıştır. Bu işlemlerin tam olarak tespiti içinse kişilerin kullandığı bilgisayarlar ve internet erişiminde kullandıkları modemler üzerinde suç tespit edilmesine binaen derhal adli bilişim incelemesi yapılması gerekmektedir. Aksi takdirde üzerinden zaman geçmesi halinde tespiti mümkün değildir. Kısacası internet üzerinden yapılan her türlü bağlantılara ait işlem ile ilgili olarak tespit edilen IP adreslerinin kesinliği garanti değildir." — Yargıtay 2. Ceza Dairesi, 05.10.2023 tarihli, E. 2021/10836, K. 2023/5219 sayılı karar (dosyadaki uzman bilirkişi raporundan)
Bu dosyada mahkeme beraat kararı vermiş, Yargıtay da hükmü onamıştır. Rapordaki iki cümle savunma bakımından altın değerindedir: “tespit edilen IP adreslerinin kesinliği garanti değildir” ve “adli bilişim incelemesinin derhal yapılması gerekir; aksi hâlde zaman geçtikçe tespit mümkün değildir.” İkinci cümle, aşağıda ele alacağımız log saklama süreleri sorununa doğrudan bağlanır.
Zombi bilgisayar ve şifresiz kablosuz ağ: bozma nedeni
Yargıtay 8. Ceza Dairesi, kredi kartı bilgilerinin internet üzerinden kullanılmasına ilişkin bir dosyada, ADSL abonesi olan sanığın mahkûmiyetini bozarken dosyadaki bilirkişi raporunun tespitlerine dayanmıştır:
"IP adresi, o an için ... bir kullanıcıya tahsis edilmiş olsa da dava konusu olayda IP adresi sanık ...'ya tahsis edilmiş olsa da, bilgisayarına casus yazılım yüklenerek zombi bilgisayar haline getirilmesi veya internet bağlantısında kablosuz bağlantı söz konusu ise bağlantının şifresiz olması ile ya da şifre olsa bile şifrenin kırılmış olması durumu ile de 3.şahıslar tarafından bağlantı kurularak söz konusu işlemlerin gerçekleştirilebileceği, kesin tespit için suçun işlendiği tarihte sanık ... IP adresi olan ADSL'in bağlantısını kullanan tüm bilgisayar sistemlerinin incelenmesi gerektiği, ancak herhangi bir inceleme yapılmadığı, suç tarihi üzerinden 9 yıla yakın bir zaman geçmiş olması nedeniyle şu anda yapılacak incelemenin sağlıklı sonuç vermeyeceği, sadece IP adresinden söz konusu suçun sanık ... tarafından işlenip işlenmediği tespiti yapılamayacağı kanaati bildirilmiştir." — Yargıtay 8. Ceza Dairesi, 14.02.2023 tarihli, E. 2022/2084, K. 2023/522 sayılı karar (dosyadaki 27.02.2017 tarihli bilirkişi raporundan)
Daire, kararın gerekçe bölümünde “şüpheden sanık yararlanır” ilkesini hatırlatarak, sanığın internetini şifresiz kullandığını beyan etmesi ve dosya kapsamı karşısında, alışverişlerin ADSL kullanıcısı olan sanık tarafından yapılıp yapılmadığı hususunda “savunmanın aksine, her türlü şüpheden uzak, kesin, somut kanıt ya da kanıtların bulunmadığı” gerekçesiyle mahkûmiyet hükmünü bozmuştur.
Aynı yaklaşımın kökleri: modem, şifre ve log kayıtları araştırılmalıdır
"Sanığın suçlamayı kabul etmeyerek, kablosuz modem kullanıldığından hattının başkaları tarafından girilip kullanılmış olabileceğine ilişkin savunması karşısında; bildirilen IP numaralarının bağlı bulunduğu internet hattında ne özellikte modem kullanıldığı, kablolu veya kablosuz olup olmadığı, şifreli olup olmadığı, modemden başka kullanıcıların internete bağlanılıp bağlanılmadığının belirlenmesi açısından ilgili internet sağlayıcısından bilgi istenmesi ve sanığa ait bilgisayar getirtilip uzman bilirkişi tarafından LOG kayıtları incelenerek sonucuna göre ... sanığın hukuki durumunun takdir ve tayini gerekirken, eksik araştırmaya dayanarak yazılı şekilde hüküm kurulması, Yasaya aykırı" — Yargıtay 8. Ceza Dairesi, 03.05.2017 tarihli, E. 2016/12634, K. 2017/4967 sayılı karar
Yargıtay 2. Ceza Dairesi de, işyerinde kablosuz modem bulunduğunu ve şifrenin müşterilerle paylaşıldığını savunan sanık yönünden; modemin kablosuz olup olmadığının, tespit edilen IP numarasının statik mi dinamik mi olduğunun kurumdan sorulmasının, IP numarasının kopyalanmasının ve hatta üçüncü kişilerce bağlantı kurulmasının mümkün olup olmadığının uzman bilirkişi marifetiyle araştırılmasını zorunlu görmüş; eksik incelemeye dayalı mahkûmiyeti bozmuştur (Yargıtay 2. Ceza Dairesi, 15.03.2018, E. 2018/1357, K. 2018/2846).
Ortak internet kullanımının söz konusu olduğu hâllerde de aynı ölçü geçerlidir. İnternet kafe işleten sanığın “gelen müşterileri kontrol etme imkânının bulunmadığı” savunması karşısında Yargıtay 15. Ceza Dairesi, maddi gerçeğin hiçbir kuşkuya yer bırakmayacak şekilde ortaya çıkarılabilmesi için bağlantılı kişilerin dinlenmesi ve iletişim kayıtlarının getirtilmesi gerektiğine, eksik incelemeyle hüküm kurulamayacağına karar vermiştir (Yargıtay 15. Ceza Dairesi, 06.11.2014, E. 2013/2444, K. 2014/18291).
Madalyonun diğer yüzü: IP savunması sınırsız değildir. Yargıtay 8. Ceza Dairesi, sanığın bilgisayar konusunda uzman olduğu, aynı IP numarasından katılan şirketin sistemine 233 kez giriş denemesi yapıldığı ve bilirkişinin “ağ ortamında gönderici IP numaralarının değiştirilmesinin ileri düzeyde uzmanlık gerektirdiği, log kayıtlarındaki IP numaralarının sahteliğinin ispatının mümkün olmadığı” yönündeki tespiti karşısında, beraat kararını yetersiz gerekçe sayarak bozmuştur (Yargıtay 8. Ceza Dairesi, 18.11.2015, E. 2015/13416, K. 2015/24700). Yani soyut bir “IP sahte olabilir” beyanı yeterli değildir; savunma, somut ve teknik olarak temellendirilmiş olmalıdır.
IX. IP adresi tek başına mahkûmiyete yeter mi?
Hayır. Yukarıdaki kararların ortak paydası şudur: IP kaydı bir başlangıç verisidir, sonuç değil. Yargıtay 2. Ceza Dairesi'nin 10.09.2025 tarihli güncel kararında da temyiz istemi, “suça konu işlemin sanığın IP adresi üzerinden yapılmasının tek başına delil olarak değerlendirilemeyeceğine, sanığın IP adresinin, internet şifresinin kırılmasını sağlayan farklı programlar vasıtasıyla ele geçirilerek kullanılmış olabileceğine, sanığın atılı suç nedeniyle menfaat elde etmediğine ... ve şüpheden sanık yararlanır ilkesinin gözetilmediğine” dayandırılmıştır (Yargıtay 2. Ceza Dairesi, 10.09.2025, E. 2023/13062, K. 2025/15058). Bu dosyada Daire, dosya kapsamında ayrıca destekleyici deliller bulunduğundan hükmü onamıştır; nitekim asıl ölçüt de budur: IP kaydı, bağımsız doğrulama unsurlarıyla desteklendiği ölçüde değer kazanır.
| Zayıf nokta | Neden sorun yaratır? | Dosyaya getirtilmesi gereken |
|---|---|---|
| Kaynak IP'nin sahte işaretlenmesi (spoofing) | Paket, saldırıyı yapan makineye ait olmayan bir adresten geliyormuş gibi görünür. | Trafiğin protokolü (TCP/UDP), oturum kaydı, üçlü el sıkışma verisi, hedef sistemin ham log kayıtları. |
| NAT / CGNAT | Tek IP eş zamanlı olarak birden çok aboneye tahsisli olabilir. | Kaynak port bilgisi, saniye hassasiyetinde zaman damgası, hizmetin başlama-bitiş zamanı, BTK sorgusu. |
| Dinamik IP tahsisi | Aynı IP farklı saatlerde farklı aboneye verilmiş olabilir. | IP'nin statik mi dinamik mi olduğuna dair işletmeci yazısı, tahsis tarih ve saat aralığı. |
| Proxy / VPN kullanımı | Gerçek fail, üçüncü kişinin IP'si arkasına gizlenir. | Hedef sistemdeki tam log seti, çıkış düğümü analizi, ödeme ve teslimat izleri. |
| Zombi bilgisayar / trojan | Abonenin cihazı, bilgisi dışında uzaktan kullanılır. | Cihaz üzerinde CMK 134'e uygun imaj alınarak zararlı yazılım ve uzaktan erişim izlerinin araştırılması. |
| Şifresiz / şifresi kırılmış wi-fi | Menzildeki herkes hattı kullanabilir. | Modem markası-modeli, şifreleme türü, modem log kayıtları, bağlı cihazların MAC adresleri. |
| Ortak kullanım (kafe, işyeri, aile, öğrenci evi) | Abone ile kullanıcı aynı kişi değildir. | Aynı hattı kullananların tanık olarak dinlenmesi, cihaz sayısı, çalışma saatleri. |
| Zaman kayması | Sunucu saatiyle işletmeci saati farklıysa yanlış aboneye ulaşılır. | Sunucu saat dilimi (UTC/TSİ) ve NTP senkronizasyon kaydı. |
X. Log (trafik bilgisi) kayıtlarının saklanma süresi: kaybedilen zaman, kaybedilen savunma
IP tespitine dayalı dosyalarda savunmanın en büyük düşmanı zamandır. Trafik bilgilerinin saklanma süresi kanunla sınırlandırılmıştır; süre dolduğunda ne iddia ne de savunma lehine bir kayıt kalır ve dosya, yıllar önce alınmış tek bir IP yazısına mahkûm hâle gelir. Yukarıda aktarılan 8. Ceza Dairesi kararında bilirkişinin “suç tarihi üzerinden 9 yıla yakın bir zaman geçmiş olması nedeniyle şu anda yapılacak incelemenin sağlıklı sonuç vermeyeceği” tespiti tam olarak bu sorunu göstermektedir.
Erişim sağlayıcının yükümlülükleri – 5651 sayılı Kanun m. 6/1-b
(1) Erişim sağlayıcı;
b) Sağladığı hizmetlere ilişkin, yönetmelikte belirtilen trafik bilgilerini altı aydan az ve iki yıldan fazla olmamak üzere yönetmelikte belirlenecek süre kadar saklamakla ve bu bilgilerin doğruluğunu, bütünlüğünü ve gizliliğini sağlamakla, ... yükümlüdür.
Yer sağlayıcının yükümlülükleri – 5651 sayılı Kanun m. 5/3
(3) (Ek: 6/2/2014-6518/88 md.) Yer sağlayıcı, yer sağladığı hizmetlere ilişkin trafik bilgilerini bir yıldan az ve iki yıldan fazla olmamak üzere yönetmelikte belirlenecek süre kadar saklamakla ve bu bilgilerin doğruluğunu, bütünlüğünü ve gizliliğini sağlamakla yükümlüdür.
Pratik uyarı: Şüpheli sıfatıyla ifadeye çağrıldığınızda, port ve zaman damgası bilgisi ile modem log kayıtlarının istenmesine ilişkin talebinizi soruşturma evresinde ve yazılı olarak sunmanız kritiktir. Bu talep kovuşturma aşamasında gündeme geldiğinde, saklama süresi çoktan dolmuş olabilir; Yargıtay da bu durumda “eksikliklerin yerine getirilmesinin imkânsız hâle geldiğini” kabul etmektedir. Kaybedilen kayıt, çoğu zaman kaybedilen savunmadır.
XI. IP sahteciliği ve IP üzerinden işlenen fiiller hangi suçları oluşturur?
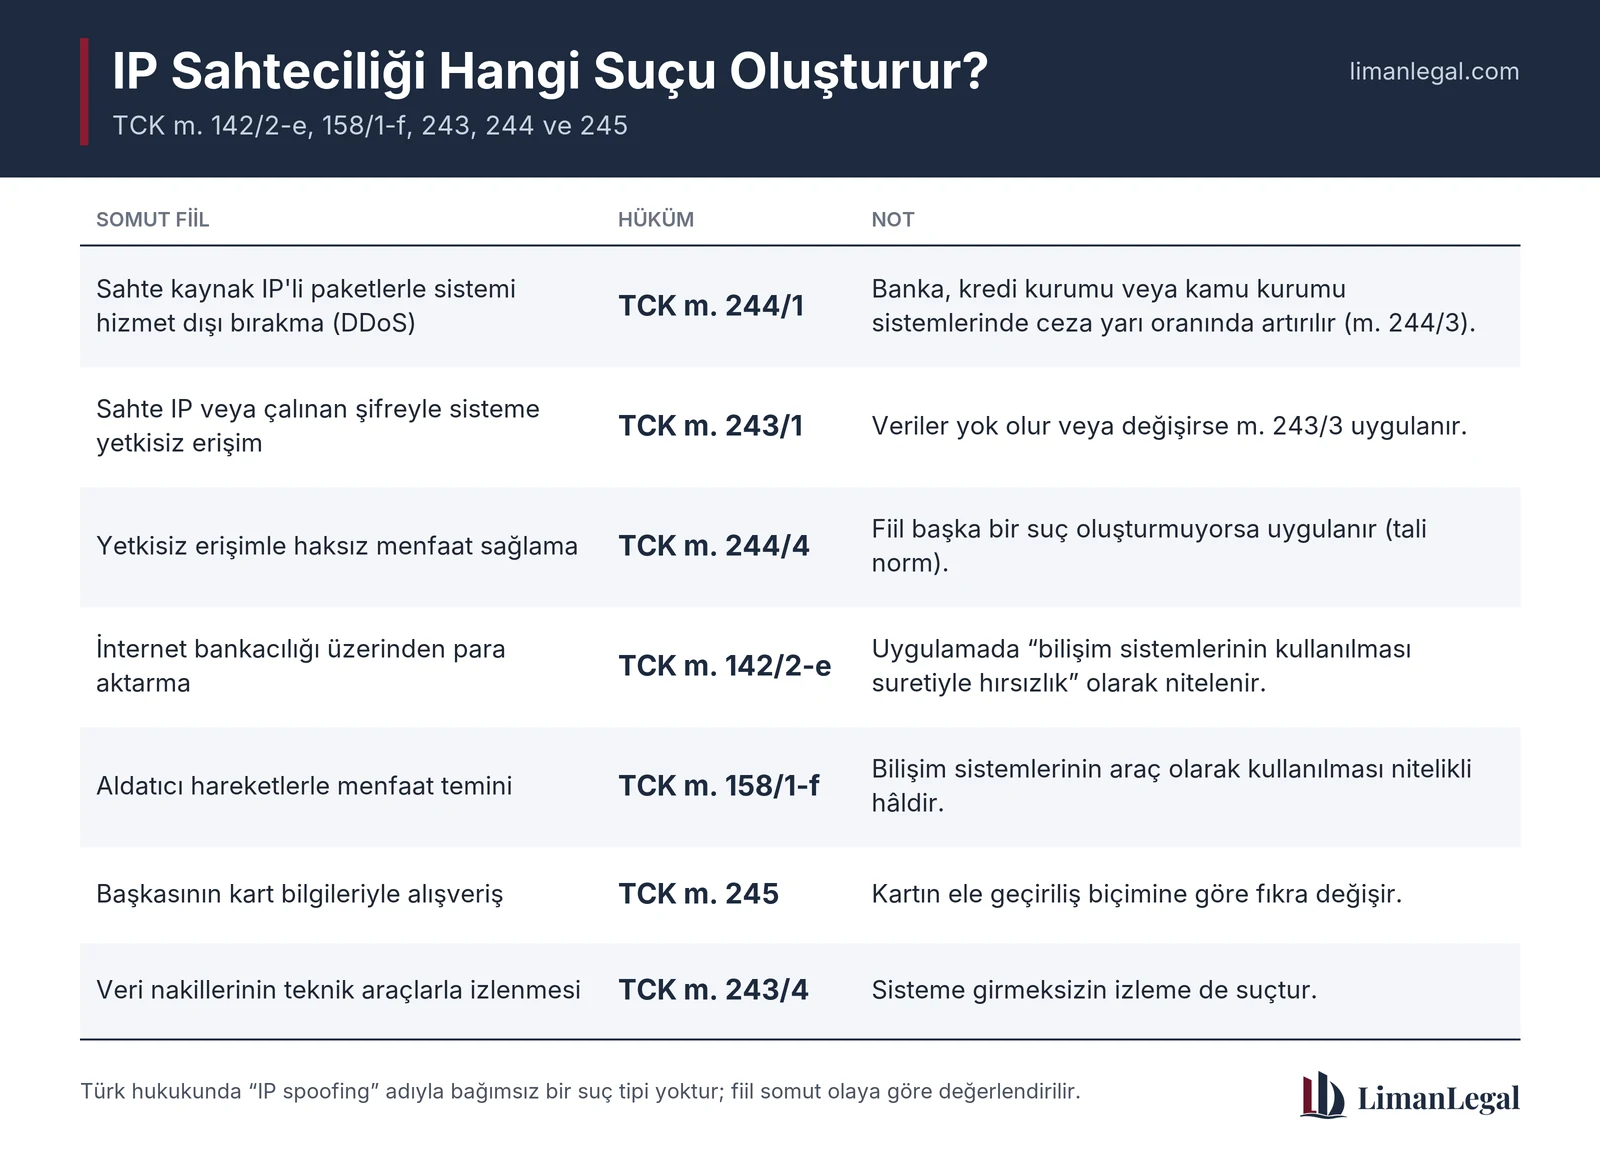
Türk hukukunda “IP spoofing” adıyla bağımsız bir suç tipi yoktur. Fiil, somut olayın özelliğine göre Türk Ceza Kanunu'nun bilişim alanındaki suçlara ilişkin hükümleri ve bilişim sistemlerinin araç olarak kullanıldığı malvarlığı suçları kapsamında değerlendirilir.
Bilişim sistemine girme – TCK m. 243
(1) Bir bilişim sisteminin bütününe veya bir kısmına, hukuka aykırı olarak giren veya orada kalmaya devam eden kimseye bir yıla kadar hapis veya adlî para cezası verilir.
(2) Yukarıdaki fıkrada tanımlanan fiillerin bedeli karşılığı yararlanılabilen sistemler hakkında işlenmesi halinde, verilecek ceza yarı oranına kadar indirilir.
(3) Bu fiil nedeniyle sistemin içerdiği veriler yok olur veya değişirse, altı aydan iki yıla kadar hapis cezasına hükmolunur.
(4) (Ek: 24/3/2016-6698/30 md.) Bir bilişim sisteminin kendi içinde veya bilişim sistemleri arasında gerçekleşen veri nakillerini, sisteme girmeksizin teknik araçlarla hukuka aykırı olarak izleyen kişi, bir yıldan üç yıla kadar hapis cezası ile cezalandırılır.
Sistemi engelleme, bozma, verileri yok etme veya değiştirme – TCK m. 244
(1) Bir bilişim sisteminin işleyişini engelleyen veya bozan kişi, bir yıldan beş yıla kadar hapis cezası ile cezalandırılır.
(2) Bir bilişim sistemindeki verileri bozan, yok eden, değiştiren veya erişilmez kılan, sisteme veri yerleştiren, var olan verileri başka bir yere gönderen kişi, altı aydan üç yıla kadar hapis cezası ile cezalandırılır.
(3) Bu fiillerin bir banka veya kredi kurumuna ya da bir kamu kurum veya kuruluşuna ait bilişim sistemi üzerinde işlenmesi halinde, verilecek ceza yarı oranında artırılır.
(4) Yukarıdaki fıkralarda tanımlanan fiillerin işlenmesi suretiyle kişinin kendisinin veya başkasının yararına haksız bir çıkar sağlamasının başka bir suç oluşturmaması halinde, iki yıldan altı yıla kadar hapis ve beşbin güne kadar adlî para cezasına hükmolunur.
Bir DDoS saldırısında sahte kaynak IP adresleriyle hedef sistemin hizmet veremez hâle getirilmesi, tipik olarak TCK m. 244/1 kapsamında “bilişim sisteminin işleyişini engelleme” fiilini oluşturur. Sahte IP ile bir sisteme yetkisiz erişim sağlanması TCK m. 243; bu yolla haksız çıkar sağlanması ve fiilin başka bir suç oluşturmaması hâlinde TCK m. 244/4 kapsamında değerlendirilir. Bankacılık işlemi yapılarak para aktarılması hâlinde uygulamada TCK m. 142/2-e (bilişim sistemlerinin kullanılması suretiyle hırsızlık) ya da koşulları varsa TCK m. 158/1-f (bilişim sistemlerinin, banka veya kredi kurumlarının araç olarak kullanılması suretiyle nitelikli dolandırıcılık) hükümleri gündeme gelir. Başkasına ait banka veya kredi kartının kötüye kullanılması hâlinde ise TCK m. 245 uygulanır.
| Somut fiil | Gündeme gelebilecek hüküm | Not |
|---|---|---|
| Sahte kaynak IP'li paketlerle sistemi hizmet dışı bırakma (DDoS) | TCK m. 244/1 | Banka, kredi kurumu veya kamu kurumu sistemlerinde ceza yarı oranında artırılır (m. 244/3). |
| Sahte IP veya çalınan şifreyle sisteme yetkisiz erişim | TCK m. 243/1 | Veriler yok olur veya değişirse m. 243/3 uygulanır. |
| Yetkisiz erişimle haksız menfaat sağlama | TCK m. 244/4 | Fiil başka bir suç oluşturmuyorsa uygulanır (tali norm). |
| İnternet bankacılığı üzerinden para aktarma | TCK m. 142/2-e | Uygulamada “bilişim sistemlerinin kullanılması suretiyle hırsızlık” olarak nitelenmektedir. |
| Aldatıcı hareketlerle menfaat temini | TCK m. 158/1-f | Bilişim sistemlerinin araç olarak kullanılması nitelikli hâldir. |
| Başkasının kart bilgileriyle alışveriş | TCK m. 245 | Kartın ele geçiriliş biçimine göre fıkra değişir. |
| Veri nakillerinin teknik araçlarla izlenmesi | TCK m. 243/4 | Sisteme girmeksizin izleme de suçtur. |
XII. Delil hukuku boyutu: hukuka uygunluk ve otantiklik
IP kaydına dayalı bir isnatta iki ayrı denetim katmanı bulunur. Kayıt önce hukuka uygun yöntemle elde edilmiş olmalı; sonra da işaret ettiği sonucun teknik olarak doğrulanabilir olması gerekir. Şüphelinin cihazlarına el konulup inceleme yapılacaksa, dijital materyaller bakımından CMK m. 134 kapsamında imaj (adli kopya) ve hash değeri güvencelerine uyulması zorunludur.
Delilleri takdir yetkisi – CMK m. 217
(1) Hâkim, kararını ancak duruşmaya getirilmiş ve huzurunda tartışılmış delillere dayandırabilir. Bu deliller hâkimin vicdanî kanaatiyle serbestçe takdir edilir.
(2) Yüklenen suç, hukuka uygun bir şekilde elde edilmiş her türlü delille ispat edilebilir.
Bilirkişinin atanması – CMK m. 63
(1) Çözümü uzmanlığı, özel veya teknik bilgiyi gerektiren hâllerde bilirkişinin oy ve görüşünün alınmasına re'sen, Cumhuriyet savcısının, katılanın, vekilinin, şüphelinin veya sanığın, müdafiinin veya kanunî temsilcinin istemi üzerine karar verilebilir. (Değişik cümle: 3/11/2016-6754/42 md.) Ancak, genel bilgi veya tecrübeyle ya da hâkimlik mesleğinin gerektirdiği hukukî bilgiyle çözümlenmesi mümkün olan konularda bilirkişiye başvurulamaz. (Ek cümle: 3/11/2016-6754/42 md.) Hukuk öğrenimi görmüş kişiler, hukuk alanı dışında ayrı bir uzmanlığa sahip olduğunu belgelendirmedikçe, bilirkişi olarak görevlendirilemez.
(2) Bilirkişi atanması ve gerekçe gösterilerek sayısının birden çok olarak saptanması, hâkim veya mahkemeye aittir. Birden çok bilirkişi atanmasına ilişkin istemler reddedildiğinde de aynı biçimde karar verilir.
(3) Soruşturma evresinde Cumhuriyet savcısı da bu maddede gösterilen yetkileri kullanabilir.
IP'nin hangi aboneye, hangi saat aralığında, hangi port ile tahsis edildiği; modem log kayıtlarının ne söylediği; cihazda uzaktan erişim izi bulunup bulunmadığı, hâkimlik mesleğinin gerektirdiği hukuki bilgiyle çözülebilecek konular değildir. Bu nedenle IP'ye dayalı dosyalarda uzman bilirkişi incelemesi talebi, CMK m. 63 kapsamında usulüne uygun biçimde ileri sürülmelidir.
XIII. Hakkında IP tespitine dayalı soruşturma yürütülen kişi ne yapmalıdır?
Savunma kontrol listesi
- IP yazısının içeriğini talep edin. Dosyada yalnızca “şu IP şu aboneye tahsislidir” yazısı mı var, yoksa kaynak port + saniye hassasiyetinde zaman damgası da bildirilmiş mi?
- NAT sorgusu yapılmış mı? IP'nin Ağ Adresi Dönüşümü (NAT/CGNAT) havuzunda yer alıp almadığını BTK'dan sordurun; yer alıyorsa port bilgisi olmadan tekilleştirme mümkün değildir.
- Statik mi, dinamik mi? IP'nin tahsis türünü ve suç tarihindeki tahsis aralığını işletmeciden yazıyla getirtin.
- Modem ve ağ araştırması isteyin. Modemin kablosuz olup olmadığı, şifreleme türü, şifrenin kırılabilirliği, hatta bağlı cihaz sayısı ve MAC adresleri sorulmalıdır.
- Cihaz incelemesini geciktirmeyin. Zararlı yazılım, uzaktan erişim aracı ve proxy/VPN izlerinin tespiti için adli bilişim incelemesi derhal talep edilmelidir; zaman geçtikçe inceleme sonuç vermez.
- Bağımsız doğrulama unsurlarını sorgulayın. HTS ve baz istasyonu kayıtları, teslimat adresi, ödeme yapılan hesap, IMEI, kullanıcı hesabı kayıtları IP ile örtüşüyor mu, çelişiyor mu?
- Menfaat bağlantısını tartışın. Fiilden elde edilen menfaat kime gitmiştir? IP abonesiyle menfaat arasında bir bağ kurulamıyorsa bu, savunmanın en güçlü argümanlarındandır.
- Zaman dilimini kontrol edin. Hedef sistemin logları UTC ile mi tutulmuştur? Bir saatlik kayma, tamamen farklı bir aboneye işaret edebilir.
- Delil zincirini denetleyin. Log kayıtları kimden, ne zaman, hangi formatta alınmış; bütünlüğü (hash) doğrulanmış mı?
- Savunmanızı somutlaştırın. Soyut “IP sahte olabilir” beyanı yeterli değildir; hangi senaryonun (şifresiz ağ, ortak kullanım, zararlı yazılım, proxy) somut olayda mümkün olduğunu teknik verilerle ortaya koyun.
XIV. IP'si suçta kullanılan kişi (mağdur konumundaki abone) ne yapmalıdır?
Hattı kötüye kullanılan abone için ilk adımlar
- Modem ve cihazları kapatıp izleri bozmayın; kayıtların korunması savunmanızın temelidir.
- Modem log kayıtlarını ve bağlı cihaz listesini kaydedin; bu kayıtlar çoğu ev tipi modemde yalnızca kısa süre saklanır.
- Kablosuz ağ şifresini ve yönetici parolasını değiştirin, şifreleme türünü güncel standarda yükseltin.
- Cihazlarınızda zararlı yazılım taraması yaptırın ve raporunu saklayın.
- Suç duyurusunda bulunun. Hattınızın bilginiz dışında kullanıldığı iddiası, hakkınızdaki soruşturmada tek başına savunma değil; ayrıca soruşturulması gereken bir iddiadır.
- İşletmecinizden yazılı bilgi isteyin: suç tarihindeki IP tahsis kaydı, oturum açma-kapama saatleri ve varsa port aralığı.
- Bir avukatla çalışın. Talepleriniz teknik terimlerle ve doğru mercie yöneltilmezse, dosyaya “eksik araştırma” olarak geri dönme riski taşır.
XV. Sonuç
IP sahteciliği, gerçek failleri maskeleyen bir yöntem olmasının ötesinde, ceza yargılamasında masum kişilerin şüpheli konumuna düşmesine yol açan yapısal bir sorundur. Yargıtay içtihadı, IP kaydını başlı başına bir mahkûmiyet dayanağı olarak görmemekte; port ve zaman damgası eşleştirmesi, modem ve ağ araştırması, cihaz üzerinde adli bilişim incelemesi ve bağımsız doğrulama unsurlarının toplanması gerektiğini istikrarlı biçimde vurgulamaktadır. Buna karşılık soyut ve teknik olarak temellendirilmemiş bir “spoofing” savunmasının da kabul görmediği unutulmamalıdır. Bu alanda sonucu belirleyen şey, doğru teknik talebin doğru zamanda -yani kayıtlar silinmeden- dosyaya kazandırılmasıdır.
İstanbul'da Bilişim Suçları Avukatı Desteği — LimanLegal Hukuk Bürosu
IP tespitine dayalı bir soruşturma ya da kovuşturmayla karşı karşıyaysanız; port ve zaman damgası eşleştirmesinin denetlenmesi, NAT sorgusunun yapılması, modem ve cihaz incelemesinin zamanında talep edilmesi ve bilirkişi raporunun yöntem yönünden sorgulanması hak kaybını önleyen kritik adımlardır. İster şüpheli ister mağdur konumunda olun, sürecin en başından itibaren siber suçlar hukuku alanında deneyimli bir bilişim suçları avukatı ile çalışmanızı öneririz.
İstanbul Kartal'da bulunan LimanLegal Hukuk Bürosu, bilişim suçları, dijital delil hukuku ve ceza hukuku alanında güvenilir, hızlı ve çözüm odaklı hukuki destek sunmaktadır.
Hemen İletişime GeçinSıkça Sorulan Sorular (SSS)
IP spoofing (IP sahteciliği) nedir?
IP sahteciliği; saldırganların hedefe yönelik isteklerini, bir veya daha fazla sahte internet adresinden geliyormuş gibi görünecek şekilde oluşturmasıdır. Saldırının geldiği paketler sahte kaynak makineden geliyormuş gibi işaretlendiğinde, gerçek kaynağın ve dolayısıyla fail ya da faillerin tanımlanması son derece zorlaşır. Bu nedenle IP sahteciliği, siber saldırıların gerçek failine ilişkilendirilmesindeki (attribution) en önemli engellerden biridir.
IP yanıltma nasıl çalışır?
Saldırgan, hedef aldığı gerçek kullanıcının kimliğine dair bir bilgiye ihtiyaç duymaz. Paketleri sahte bir kaynak IP adresiyle gönderdiğinde, geri dönen yanıtlar gerçek kullanıcıya ulaşır; ancak bu kullanıcı beklemediği bir veri trafiğiyle karşılaşarak asıl alması gereken hizmete erişemez. Bu durum yetkisiz kişilerin ağ trafiğine müdahale etmesine kapı aralarken, ağ bant genişliğini tüketerek meşru kullanıcıları hizmet dışı bırakabilir.
IP sahteciliği hangi saldırılarda kullanılır?
En yaygın kullanım alanı DDoS (dağıtık hizmet engelleme) saldırılarıdır. Mevcut IP ağlarındaki zayıflık, yetkisiz bir kullanıcının ağı rastgele kaynak IP adresi içeren paketlerle doldurmasına imkân tanır; gerçek kullanıcıların bant genişliğini tüketen bu sahte paketler nedeniyle hedef sistem hizmet veremez hâle gelir.
TCP protokolü IP sahteciliğine karşı neden daha güvenlidir?
IP sahteciliğine yönelik saldırılar tüm protokollerde kullanılabilirken, TCP (Transmission Control Protocol) protokolünü kullanan uygulamalarda gerçekleştirilememektedir. Bunun nedeni, TCP başlık bilgisindeki sıra numaralarının tahmin edilemez şekilde üretilmesi ve TCP'nin bağlantı kurulmadan önce her iki uç arasında üçlü el sıkışma (three-way handshake) işlemini tamamlamayı zorunlu kılmasıdır. Bu aşamalar geçilmeden iki uç arasında veri transferi normal yollardan gerçekleştirilemez.
IP adresim suçta kullanıldıysa şüpheli olur muyum?
IP sahteciliği, suç olarak tanımlanan herhangi bir fiili icra etmeyen masum kişilerin basit şüphe altında kalmasına sebebiyet verebilmektedir. Zira bu yöntemle gerçek kullanıcı, IP adresini suçun işlendiği tarihte suç teşkil eden bir eylemde kullanmamış olmasına rağmen, IP adresi bir başka kişi tarafından suç teşkil eden eylemlerin icrasına aracı olarak kullanılmış olur. Bu nedenle IP kaydı, soruşturmanın başlangıç noktası olabilir; ancak isnadın tek dayanağı olmamalıdır.
IP adresi tek başına mahkûmiyete yeter mi?
Hayır. Yargıtay 2. Ceza Dairesi'nin 10.09.2025 tarihli, E. 2023/13062, K. 2025/15058 sayılı kararında; suça konu işlemin sanığın IP adresi üzerinden yapılmasının tek başına delil olarak değerlendirilemeyeceği ve IP adresinin internet şifresini kıran programlar vasıtasıyla ele geçirilerek kullanılmış olabileceği yönündeki temyiz sebepleri tartışılmıştır. IP kaydı ancak port ve zaman damgası eşleştirmesi, cihaz incelemesi, HTS kayıtları ve menfaat bağlantısı gibi bağımsız doğrulama unsurlarıyla desteklendiğinde değer kazanır.
Aynı IP adresi aynı anda birden fazla kişiye ait olabilir mi?
Evet. Yargıtay 11. Ceza Dairesi'nin 10.03.2025 tarihli, E. 2021/17896, K. 2025/3018 sayılı kararına konu Bilgi Teknolojileri ve İletişim Kurumu yazısında; sorgulanan IP adresinin Ağ Adresi Dönüşüm (NAT) uygulamasında kullanılan IP adresleri arasında yer aldığı ve bu durumun bir IP adresinin eş zamanlı olarak birden fazla abone tarafından kullanılmasına imkân tanıdığı belirtilmiştir. Bu hâlde abonenin tekil olarak belirlenebilmesi için kaynak port bilgisi ve trafik zaman bilgileri şarttır.
Port ve zaman damgası neden bu kadar önemli?
Yargıtay 8. Ceza Dairesi'nin 16.04.2014 tarihli, E. 2013/4668, K. 2014/9860 sayılı kararında belirtildiği üzere, IP adreslerinin yeterli olmadığı hâllerde bir IP adresi birden fazla kişiye port yapılarak verilebilmektedir; port bilgisine ulaşıldığında, birden fazla kişiye verilen IP'nin suçun işlendiği saatte kim tarafından kullanıldığının belirlenmesi mümkün olmaktadır. Zaman damgası ise hangi saat aralığında hangi aboneye tahsis yapıldığını gösterir; saniye hassasiyeti olmayan bir kayıt, yanlış kişiye ulaşılmasına yol açabilir.
"İnternetim şifresizdi, başkası kullanmış olabilir" savunması geçerli midir?
Somut verilerle desteklendiğinde güçlü bir savunmadır. Yargıtay 8. Ceza Dairesi'nin 14.02.2023 tarihli, E. 2022/2084, K. 2023/522 sayılı kararında; bilgisayara casus yazılım yüklenerek zombi bilgisayar hâline getirilmesi veya kablosuz bağlantının şifresiz olması ya da şifrenin kırılmış olması hâlinde üçüncü şahıslarca bağlantı kurulabileceği, sadece IP adresinden suçun sanık tarafından işlenip işlenmediğinin tespit edilemeyeceği yönündeki bilirkişi tespiti esas alınarak mahkûmiyet hükmü bozulmuştur.
Mahkeme modem ve log kayıtlarını araştırmak zorunda mıdır?
Evet. Yargıtay 8. Ceza Dairesi'nin 03.05.2017 tarihli, E. 2016/12634, K. 2017/4967 sayılı kararında; hatta ne özellikte modem kullanıldığı, kablolu veya kablosuz olup olmadığı, şifreli olup olmadığı ve modemden başka kullanıcıların bağlanıp bağlanmadığının internet sağlayıcısından sorulması ile bilgisayarın getirtilerek uzman bilirkişi tarafından log kayıtlarının incelenmesi gerektiği, aksi hâlde eksik araştırma bulunacağı kabul edilmiştir. Yargıtay 2. Ceza Dairesi de 15.03.2018 tarihli, E. 2018/1357, K. 2018/2846 sayılı kararında IP'nin statik mi dinamik mi olduğunun kurumdan sorulmasını zorunlu görmüştür.
Proxy veya VPN kullanılmışsa gerçek fail bulunabilir mi?
Yargıtay 2. Ceza Dairesi'nin 05.10.2023 tarihli, E. 2021/10836, K. 2023/5219 sayılı kararına konu bilirkişi raporunda; proxy sistemi kullanıldığında failin kendi IP'sini gizlediği ve neticede başka bir şahsa ait IP adresinin tespit edildiği, ancak bu işlemi o kişinin yapmadığı belirtilmiştir. Rapordaki ifadeyle, internet üzerinden yapılan bağlantılara ilişkin tespit edilen IP adreslerinin kesinliği garanti değildir. Bu nedenle hedef sistemin tam log setinin, ödeme ve teslimat izlerinin ayrıca araştırılması gerekir.
Log (trafik bilgisi) kayıtları ne kadar süre saklanır?
5651 sayılı Kanun'un 6. maddesinin birinci fıkrasının (b) bendi uyarınca erişim sağlayıcı, sağladığı hizmetlere ilişkin trafik bilgilerini altı aydan az ve iki yıldan fazla olmamak üzere yönetmelikte belirlenecek süre kadar saklamakla yükümlüdür. Aynı Kanun'un 5. maddesinin üçüncü fıkrası uyarınca yer sağlayıcı ise bu bilgileri bir yıldan az ve iki yıldan fazla olmamak üzere saklamakla yükümlüdür. Süre dolduğunda kayıt hem iddia hem savunma için kaybedilir; bu nedenle talepler soruşturma evresinde ve yazılı olarak sunulmalıdır.
Soyut olarak "IP sahte olabilir" demek yeterli mi?
Hayır. Yargıtay 8. Ceza Dairesi'nin 18.11.2015 tarihli, E. 2015/13416, K. 2015/24700 sayılı kararına konu dosyada; sanığın bilgisayar konusunda uzman olduğu, aynı IP numarasından 233 kez giriş yapılmak istendiği ve gönderici IP numaralarının değiştirilmesinin ileri düzeyde uzmanlık gerektirdiği, log kayıtlarındaki IP numaralarının sahteliğinin ispatının mümkün olmadığı yönündeki bilirkişi tespiti karşısında, yetersiz gerekçeyle verilen beraat kararı bozulmuştur. Savunma teknik verilerle somutlaştırılmalıdır.
IP sahteciliği Türkiye'de suç mudur, hangi maddeler uygulanır?
Türk hukukunda "IP spoofing" adıyla bağımsız bir suç tipi yoktur; fiil somut olaya göre değerlendirilir. Sahte kaynak IP'li paketlerle sistemin hizmet dışı bırakılması TCK m. 244/1, yetkisiz erişim TCK m. 243, bu yolla haksız çıkar sağlanması TCK m. 244/4 kapsamında olabilir. Banka veya kamu kurumu sistemlerinde ceza yarı oranında artırılır (m. 244/3). İnternet bankacılığıyla para aktarılması hâlinde TCK m. 142/2-e, aldatıcı hareketlerle menfaat temininde TCK m. 158/1-f, kart bilgilerinin kullanılmasında ise TCK m. 245 gündeme gelir.
Hakkımda IP tespitine dayalı soruşturma varsa ilk ne yapmalıyım?
Öncelikle dosyadaki IP yazısının içeriğini inceletin: yalnızca abone tahsisi mi bildirilmiş, yoksa kaynak port ve zaman damgası da var mı? NAT sorgusunun yapılmasını, IP'nin statik mi dinamik mi olduğunun sorulmasını, modem ve ağ bilgilerinin getirtilmesini ve cihazınızda adli bilişim incelemesi yapılmasını yazılı olarak ve gecikmeden talep edin. Zararlı yazılım ve uzaktan erişim izleri zamanla kaybolduğundan, bu taleplerin soruşturma evresinde sunulması belirleyicidir. İstanbul'da bilişim suçları ve siber suçlar hukuku alanında destek için LimanLegal Hukuk Bürosu ile iletişime geçebilirsiniz.
Bu yazı Av. Coşkun GENÇ tarafından genel bilgilendirme amacıyla hazırlanmıştır; hukuki tavsiye niteliği taşımaz. Somut olayınıza ilişkin değerlendirme için LimanLegal Hukuk Bürosu ile iletişime geçebilirsiniz.